PGCD, Bézout et nombres premiers en maths sup (MPSI) : cours et méthodes
Ce chapitre d’arithmétique sur les nombres premiers MPSI se place au premier semestre, juste après les chapitres de logique. Il reprend la division euclidienne et le PGCD, puis les rend efficaces grâce à l’algorithme d’Euclide étendu. Ensuite, la relation de Bézout et le lemme de Gauss deviennent les deux outils centraux de toute démonstration.
Nous étudions enfin la décomposition en facteurs premiers, les valuations p-adiques et le calcul modulaire, jusqu’au petit théorème de Fermat. Chaque partie se termine par une méthode prête à l’emploi : résoudre une équation diophantienne, calculer un inverse modulo n, réduire une grande puissance.
Ces techniques préparent l’étude des anneaux, des polynômes, dont l’arithmétique copie celle des entiers, et des groupes finis.
Ce que vous saurez faire
- Effectuer une division euclidienne, y compris avec un dividende négatif, et raisonner sur les restes.
- Calculer un PGCD par l’algorithme d’Euclide et en tirer une relation de Bézout par l’algorithme étendu.
- Utiliser le lemme de Gauss pour conclure une question de divisibilité.
- Résoudre complètement une équation diophantienne \(ax + by = c\).
- Raisonner avec la décomposition en facteurs premiers et les valuations p-adiques.
- Calculer un inverse modulo \(n\) et réduire une grande puissance grâce au petit théorème de Fermat.
1. Divisibilité et division euclidienne
Dans tout le chapitre, les lettres \(a\), \(b\), \(n\) désignent des entiers relatifs. L’arithmétique de \(\mathbb{Z}\) repose sur une seule opération, la division avec reste. Nous commençons donc par la définir avec soin.
L’entier \(b\) est un diviseur de \(a\), ce qu’on écrit \(b \mid a\), lorsque \(a = kb\) pour un certain \(k \in \mathbb{Z}\). Dans ce cas, \(a\) est aussi appelé multiple de \(b\) ; les multiples de \(b\) forment l’ensemble \(b\mathbb{Z}\).
La divisibilité est réflexive et transitive. De plus, si \(d \mid a\) et \(d \mid b\), alors \(d\) divise toute combinaison \(au + bv\) avec \(u, v \in \mathbb{Z}\). Cette dernière propriété sert dans presque tous les exercices.
Remarque :
Sur \(\mathbb{Z}\), la divisibilité n’est pas antisymétrique : \(3 \mid -3\) et \(-3 \mid 3\). En revanche, \(a \mid b\) et \(b \mid a\) entraînent \(|a| = |b|\). C’est pourquoi on choisit toujours le représentant positif pour le PGCD.
1.1 Le théorème de la division euclidienne
Pour \(a \in \mathbb{Z}\) et \(b \in \mathbb{N}^*\), on peut trouver un et un seul couple d’entiers \((q, r)\) vérifiant
\[a = qb + r,\qquad r \in \{0, 1, \ldots, b – 1\}.\]
On appelle \(q\) le quotient et \(r\) le reste de la division.
Existence : on pose \(q = \lfloor a/b \rfloor\). Par définition de la partie entière, \(q \leqslant a/b < q + 1\). On multiplie par \(b > 0\), puis on retranche \(bq\) : on obtient \(0 \leqslant a – bq < b\). Ainsi, \(r = a – bq\) convient.
Unicité : si \(bq + r = bq^{\prime} + r^{\prime}\) avec les deux restes dans \([0, b[\), alors \(b\,|q – q^{\prime}| = |r^{\prime} – r| < b\). Par conséquent, \(|q – q^{\prime}| < 1\), donc \(q = q^{\prime}\), puis \(r = r^{\prime}\).
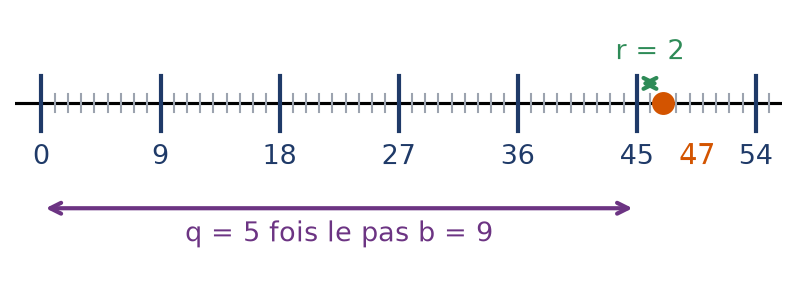
Géométriquement, le reste mesure l’écart entre \(a\) et le plus grand multiple de \(b\) qui ne le dépasse pas. La figure illustre la division de \(47\) par \(9\).
Piège à éviter :
Le reste est toujours positif. Par exemple, la division de \(-47\) par \(9\) s’écrit \(-47 = 9 \times (-6) + 7\), et non \(9 \times (-5) – 2\). En effet, le quotient est la partie entière de \(-47/9 \approx -5{,}2\), soit \(-6\).
1.2 Raisonner sur les restes
La division euclidienne permet de découper \(\mathbb{Z}\) en un nombre fini de cas. Tout entier s’écrit en effet \(nq + r\) avec \(r \in \{0, \ldots, n – 1\}\). On étudie alors chaque reste séparément, ce qui transforme une question infinie en quelques calculs.
Montrons qu’aucun entier de la forme \(8k + 7\) n’est somme de trois carrés. D’abord, le carré d’un entier pair \(2m\) vaut \(4m^2\), dont le reste modulo \(8\) est \(0\) ou \(4\). Ensuite, le carré d’un entier impair \(2m + 1\) vaut \(4m(m + 1) + 1\). Or \(m(m + 1)\) est pair, donc ce carré a pour reste \(1\) modulo \(8\).
Ainsi, un carré a pour reste \(0\), \(1\) ou \(4\) modulo \(8\). On examine ensuite toutes les sommes de trois tels restes : on obtient \(0\), \(1\), \(2\), \(3\), \(4\), \(5\) ou \(6\) modulo \(8\), jamais \(7\). La conclusion suit.
2. PGCD, PPCM et algorithme d’Euclide
Pour \((a, b) \neq (0, 0)\), l’ensemble des diviseurs communs à \(a\) et \(b\) est fini et contient \(1\). Il possède donc un plus grand élément.
Le PGCD de \(a\) et \(b\), noté \(a \wedge b\), est le plus grand diviseur positif commun à \(a\) et \(b\). Par convention, \(0 \wedge 0 = 0\). Les entiers \(a\) et \(b\) sont dits premiers entre eux si \(a \wedge b = 1\).
2.1 Le lemme d’Euclide et l’algorithme
Supposons \(a = bq + r\), où \(q\) est un entier. Les couples \((a, b)\) et \((b, r)\) possèdent alors exactement les mêmes diviseurs communs ; par suite, \(a \wedge b = b \wedge r\).
Un diviseur commun de \(a\) et \(b\) divise \(r = a – bq\). Inversement, un diviseur commun de \(b\) et \(r\) divise \(a = bq + r\). Les deux ensembles de diviseurs communs sont donc égaux, et ils ont le même plus grand élément.
On applique ce lemme de façon répétée avec le reste de la division euclidienne. Les restes successifs forment une suite strictement décroissante d’entiers positifs. Elle atteint donc \(0\), et le dernier reste non nul est le PGCD.
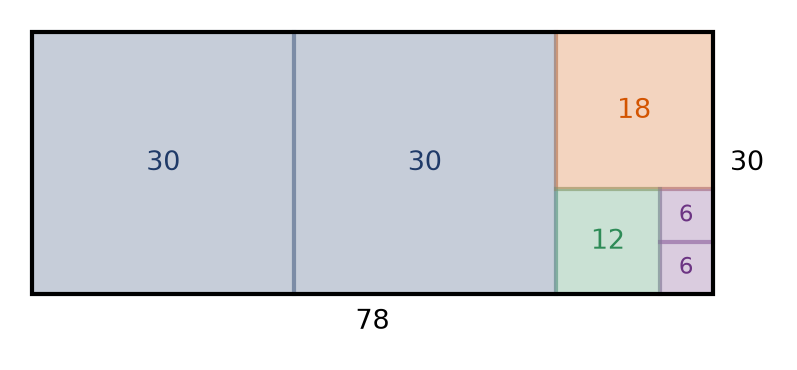
Calculons \(5313 \wedge 2093\). On écrit les divisions successives :
\[5313 = 2 \times 2093 + 1127,\quad 2093 = 1 \times 1127 + 966,\quad 1127 = 1 \times 966 + 161,\quad 966 = 6 \times 161 + 0.\]
Le dernier reste non nul est \(161\). Donc \(5313 \wedge 2093 = 161\). On vérifie d’ailleurs que \(5313 = 161 \times 33\) et \(2093 = 161 \times 13\).
L’algorithme a une interprétation géométrique parlante. On découpe un rectangle de côtés \(a\) et \(b\) en carrés aussi grands que possible. Le côté du plus petit carré obtenu est alors le PGCD.
2.2 PPCM et PGCD d’une famille finie
Pour \(a\) et \(b\) non nuls, le PPCM de \(a\) et \(b\), noté \(a \vee b\), est le plus petit multiple strictement positif commun à \(a\) et \(b\). Plus généralement, le PGCD d’une famille \((a_1, \ldots, a_n)\) non toute nulle est le plus grand diviseur positif commun à tous les \(a_i\).
Le PGCD d’une famille se calcule de proche en proche, car \(a_1 \wedge a_2 \wedge a_3 = (a_1 \wedge a_2) \wedge a_3\). Par exemple, \(90 \wedge 126 = 18\), puis \(18 \wedge 165 = 3\). Ainsi, \(90 \wedge 126 \wedge 165 = 3\), bien que ces trois entiers ne soient pas premiers entre eux deux à deux.
Piège à éviter :
Des entiers premiers entre eux « dans leur ensemble » ne le sont pas forcément deux à deux. Par exemple, \(6\), \(10\) et \(15\) ont un PGCD égal à \(1\). Pourtant, \(6 \wedge 10 = 2\), \(6 \wedge 15 = 3\) et \(10 \wedge 15 = 5\).
3. Relation de Bézout et lemme de Gauss
L’algorithme d’Euclide fait plus que calculer le PGCD. En effet, chaque reste est une combinaison entière des deux restes précédents, donc aussi de \(a\) et \(b\). On en déduit le résultat central du chapitre.
Relation de Bézout. Pour tous \(a, b \in \mathbb{Z}\), il existe \(u, v \in \mathbb{Z}\) tels que \(au + bv = a \wedge b\).
Théorème de Bézout. On a \(a \wedge b = 1\) exactement lorsque l’équation \(au + bv = 1\) possède au moins une solution \((u, v) \in \mathbb{Z}^2\).
La relation découle de l’algorithme étendu décrit ci-dessous. Pour le théorème, le sens direct est un cas particulier de la relation. Réciproquement, si \(au + bv = 1\), tout diviseur commun positif de \(a\) et \(b\) divise \(1\). Il vaut donc \(1\), d’où \(a \wedge b = 1\).
Remarque :
L’égalité \(au + bv = d\) avec \(d > 1\) ne prouve pas que \(d = a \wedge b\). Elle montre seulement que \(a \wedge b\) divise \(d\). Par exemple, \(4 \times 2 + 6 \times 1 = 14\), alors que \(4 \wedge 6 = 2\).
Soit \(d\) le PGCD d’une famille finie \((a_1, \ldots, a_n)\). On peut alors choisir des entiers \(u_i\) de sorte que \(\sum_{i=1}^{n} u_ia_i = d\).
On le prouve par récurrence sur \(n\) : si \(d_k\) désigne le PGCD des \(k\) premiers entiers, alors \(d_n = d_{n-1} \wedge a_n\). En pratique, on écrit d’abord une relation pour les deux premiers entiers. Ensuite, on la combine avec le troisième, et ainsi de suite.
3.1 L’algorithme d’Euclide étendu
Pour obtenir des coefficients de Bézout de \(a\) et \(b\) :
- écrire toutes les divisions de l’algorithme d’Euclide, en isolant chaque reste : \(r = x – qy\) ;
- partir de la dernière égalité, qui exprime le PGCD à l’aide des deux restes précédents ;
- remplacer à chaque étape le plus petit reste par son expression, en regroupant les termes ;
- s’arrêter lorsque seuls \(a\) et \(b\) apparaissent, puis vérifier le résultat numériquement.
Cherchons une relation de Bézout entre \(61\) et \(22\). Les divisions sont \(61 = 2 \times 22 + 17\), \(22 = 1 \times 17 + 5\), \(17 = 3 \times 5 + 2\) et \(5 = 2 \times 2 + 1\). On remonte ensuite :
\[1 = 5 – 2 \times 2 = 5 – 2(17 – 3 \times 5) = 7 \times 5 – 2 \times 17.\]
Puis on remplace \(5 = 22 – 17\), ce qui donne \(1 = 7 \times 22 – 9 \times 17\). Enfin, avec \(17 = 61 – 2 \times 22\), on obtient
\[1 = 25 \times 22 – 9 \times 61.\]
On vérifie : \(25 \times 22 = 550\) et \(9 \times 61 = 549\). Ainsi, \(u = -9\) et \(v = 25\) conviennent pour \(61u + 22v = 1\).
Pour éviter la remontée, on peut calculer les coefficients en même temps que les restes. On tient un tableau dont chaque ligne contient un reste \(r_k\) et deux entiers \(u_k\), \(v_k\) tels que \(r_k = au_k + bv_k\). On part des lignes \((a, 1, 0)\) et \((b, 0, 1)\). Ensuite, chaque nouvelle ligne s’obtient en retranchant \(q\) fois la ligne précédente à l’avant-dernière, où \(q\) est le quotient de la division en cours. La ligne du PGCD donne directement les coefficients.
3.2 Le lemme de Gauss
Lemme de Gauss. Si \(a \mid bc\) et \(a \wedge b = 1\), alors \(a \mid c\).
Par le théorème de Bézout, il existe \(u\) et \(v\) tels que \(au + bv = 1\). On multiplie par \(c\) : \(c = acu + bcv\). Or \(a\) divise \(acu\), et \(a\) divise \(bc\) par hypothèse. Par conséquent, \(a\) divise la somme, c’est-à-dire \(c\).
Si \(a \mid c\), \(b \mid c\) et \(a \wedge b = 1\), alors \(ab \mid c\). De plus, pour \(a\) et \(b\) non nuls, on a \((a \wedge b)(a \vee b) = |ab|\).
Le premier point se prouve ainsi : on écrit \(c = ak\). Ensuite, \(b\) divise \(ak\) et est premier avec \(a\), donc \(b \mid k\) par le lemme de Gauss. Finalement, \(ab\) divise \(ak = c\).
L’hypothèse \(a \wedge b = 1\) est indispensable. Par exemple, \(6\) divise \(4 \times 9 = 36\), mais \(6\) ne divise ni \(4\) ni \(9\). En effet, \(6 \wedge 4 = 2 \neq 1\).
3.3 Les équations diophantiennes ax + by = c
On cherche les couples d’entiers \((x, y)\) tels que \(ax + by = c\), avec \(a\) et \(b\) non nuls. Notons \(d = a \wedge b\). Comme \(d\) divise \(ax + by\), une condition nécessaire est \(d \mid c\). Réciproquement, si \(d \mid c\), une relation de Bézout multipliée par \(c/d\) fournit une solution.
- Calculer \(d = a \wedge b\). Si \(d\) ne divise pas \(c\), il n’y a aucune solution.
- Sinon, diviser par \(d\) : on obtient \(\alpha x + \beta y = \gamma \) avec \(\alpha \wedge \beta = 1\).
- Trouver une solution particulière \((x_0, y_0)\), à vue ou par l’algorithme étendu.
- Soustraire : \(\alpha (x – x_0) = -\beta (y – y_0)\). Le lemme de Gauss donne \(\beta \mid x – x_0\), donc \(x = x_0 + k\beta \), puis \(y = y_0 – k\alpha \).
- Vérifier la réciproque : ces couples sont bien solutions pour tout \(k \in \mathbb{Z}\).
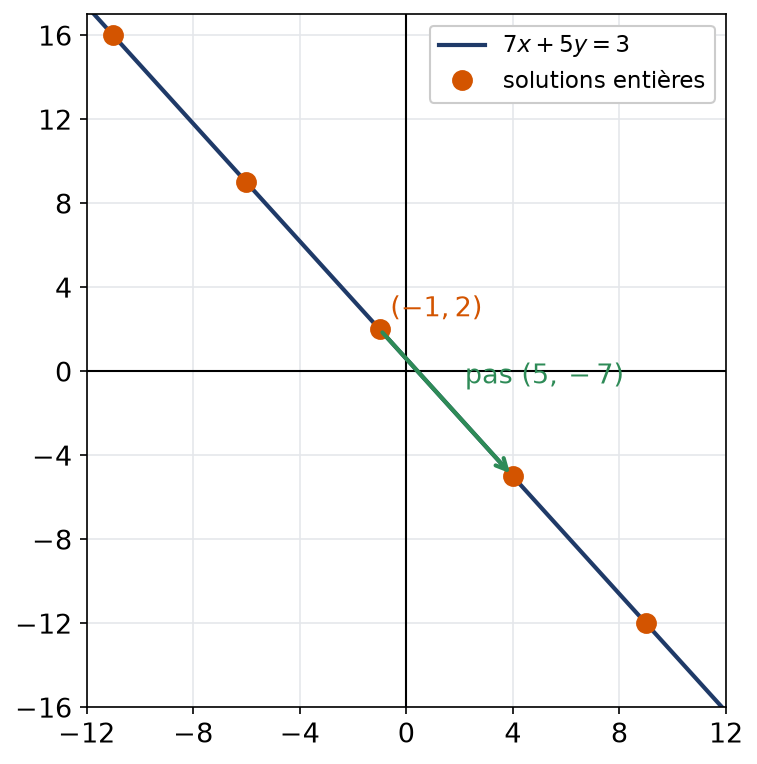
Résolvons \(21x + 15y = 9\). D’abord, \(21 \wedge 15 = 3\), qui divise \(9\). On simplifie : \(7x + 5y = 3\). Ensuite, on remarque que \(7 \times (-1) + 5 \times 2 = 3\). Par soustraction, \(7(x + 1) = -5(y – 2)\).
Ainsi, \(5\) divise \(7(x + 1)\) et \(5 \wedge 7 = 1\). Par le lemme de Gauss, \(5 \mid x + 1\) : il existe \(k \in \mathbb{Z}\) tel que \(x = -1 + 5k\). On en déduit \(y = 2 – 7k\). Réciproquement, \(7(-1 + 5k) + 5(2 – 7k) = 3\) pour tout \(k\). Les solutions sont donc les couples \((-1 + 5k,\; 2 – 7k)\), \(k \in \mathbb{Z}\).
Graphiquement, les couples solutions correspondent aux points du réseau \(\mathbb{Z}^2\) situés sur la droite \(7x + 5y = 3\). Ils sont régulièrement espacés, avec un pas de \((5, -7)\).
4. Nombres premiers et décomposition
Un nombre premier est un entier \(p \geqslant 2\) qui n’admet que deux diviseurs positifs : \(1\) et lui-même. L’ensemble de ces entiers est désigné par \(\mathcal{P}\).
Tout entier \(n \geqslant 2\) admet au moins un diviseur premier : son plus petit diviseur supérieur ou égal à \(2\). De plus, si \(n\) n’est pas premier, ce plus petit diviseur \(p\) vérifie \(p^2 \leqslant n\). Ce fait justifie le test de primalité par les diviseurs jusqu’à \(\sqrt{n}\).
Par exemple, pour \(n = 221\), on teste les premiers jusqu’à \(14\) et l’on trouve \(221 = 13 \times 17\). En revanche, \(223\) n’est divisible ni par \(2\), ni par \(3\), \(5\), \(7\), \(11\) ou \(13\). Comme \(17^2 = 289 > 223\), on conclut que \(223\) est premier.
4.1 L’infinité des nombres premiers et le crible
L’ensemble \(\mathcal{P}\) des nombres premiers est infini.
Supposons \(\mathcal{P}\) fini, égal à \(\{p_1, \ldots, p_r\}\). On pose \(N = p_1 p_2 \cdots p_r + 1 \geqslant 2\). L’entier \(N\) admet un diviseur premier \(p_i\). Or \(p_i\) divise aussi le produit \(p_1 \cdots p_r\), donc il divise la différence, qui vaut \(1\). C’est absurde.
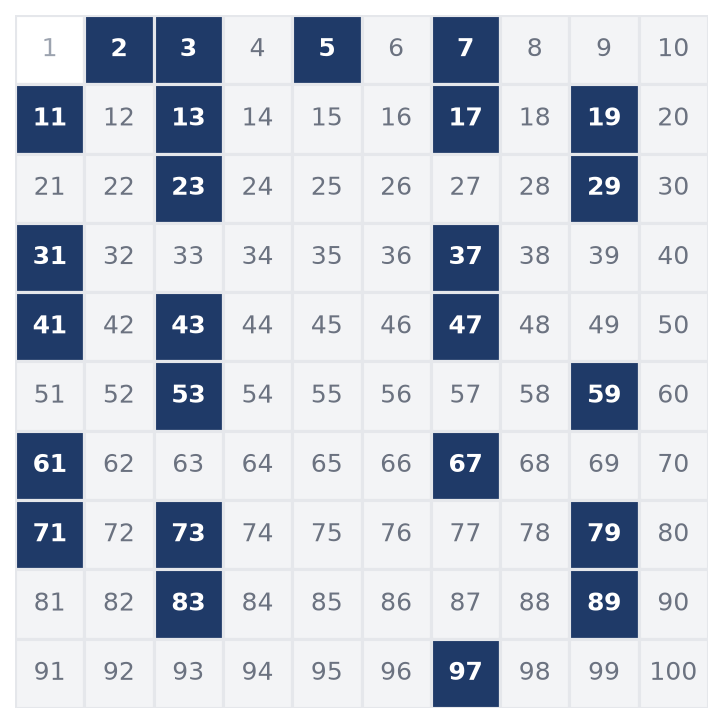
Le crible d’Ératosthène dresse la liste des premiers jusqu’à une borne \(N\). On barre les multiples de \(2\), puis ceux de \(3\), et ainsi de suite. Il suffit de cribler avec les premiers \(p \leqslant \sqrt{N}\) : les entiers restants sont premiers. Pour \(N = 100\), on n’utilise donc que \(2\), \(3\), \(5\) et \(7\).
4.2 Décomposition et valuations p-adiques
Tout entier \(n \geqslant 2\) s’écrit de manière unique, à l’ordre près, comme produit de nombres premiers :
\[n = \prod_{p \in \mathcal{P}} p^{v_p(n)},\]
où les exposants \(v_p(n) \in \mathbb{N}\) sont nuls sauf un nombre fini. L’entier \(v_p(n)\) est la valuation p-adique de \(n\).
L’existence se prouve par récurrence forte, et l’unicité repose sur le lemme d’Euclide : un nombre premier qui divise un produit divise l’un des facteurs. Ce lemme est lui-même une conséquence directe du lemme de Gauss.
Pour tous entiers \(a, b \geqslant 1\) et tout premier \(p\) :
- \(v_p(ab) = v_p(a) + v_p(b)\) ;
- \(a \mid b\) si et seulement si \(v_p(a) \leqslant v_p(b)\) pour tout premier \(p\) ;
- la valuation de \(a \wedge b\) en \(p\) est la plus petite des deux valeurs \(v_p(a)\), \(v_p(b)\), et celle de \(a \vee b\) est la plus grande.
Prenons \(a = 1188 = 2^2 \times 3^3 \times 11\) et \(b = 2520 = 2^3 \times 3^2 \times 5 \times 7\). On compare les exposants premier par premier. Le PGCD prend les minimums : \(2^2 \times 3^2 = 36\). Le PPCM prend les maximums : \(2^3 \times 3^3 \times 5 \times 7 \times 11 = 83160\). On contrôle enfin : \(36 \times 83160 = 2993760 = 1188 \times 2520\).
Remarque :
Les valuations traduisent aussi les puissances. Par exemple, pour \(n \geqslant 1\), être un carré parfait revient à n’avoir que des exposants pairs dans sa décomposition. Ainsi, \(2^4 \times 3^6\) est un carré, alors que \(12 = 2^2 \times 3\) n’en est pas un, puisque \(v_3(12) = 1\) est impair.
4.3 Valuation d’une factorielle
Les valuations de \(n!\) se calculent sans écrire ce nombre gigantesque. En effet, \(v_p(n!)\) est la somme des \(v_p(k)\) pour \(k\) allant de \(1\) à \(n\). On compte alors les multiples de \(p\), puis ceux de \(p^2\), et ainsi de suite.
Pour tout premier \(p\) et tout \(n \in \mathbb{N}^*\) :
\[v_p(n!) = \sum_{j \geqslant 1}\left\lfloor \frac{n}{p^j} \right\rfloor,\]
la somme étant finie, car ses termes sont nuls dès que \(p^j > n\).
Par exemple, \(v_3(40!) = 13 + 4 + 1 = 18\), car l’intervalle \([1, 40]\) contient treize multiples de \(3\), quatre multiples de \(9\) et un multiple de \(27\). Chaque entier \(k\) est ainsi compté exactement \(v_3(k)\) fois, une fois pour chaque puissance de \(3\) qui le divise.
5. Congruences et petit théorème de Fermat
Soit \(n \in \mathbb{N}^*\). Deux entiers \(a\) et \(b\) sont congrus modulo \(n\) si \(n \mid a – b\). On écrit alors \(a \equiv b\;[n]\). De façon équivalente, les divisions euclidiennes de \(a\) et de \(b\) par \(n\) fournissent le même reste.
Cette relation se comporte bien vis-à-vis de la somme et du produit. Par conséquent, on peut remplacer un entier par son reste au milieu d’un calcul, puis élever à une puissance : si \(a \equiv b\;[n]\), alors \(a^k \equiv b^k\;[n]\) pour tout \(k \in \mathbb{N}\).
Piège à éviter :
On ne simplifie pas une congruence comme une égalité. Par exemple, \(2 \times 5 \equiv 2 \times 2\;[6]\), puisque \(10 – 4 = 6\), mais \(5 \not\equiv 2\;[6]\). La simplification par \(c\) n’est permise que si \(c \wedge n = 1\), grâce au lemme de Gauss.
5.1 Inverse modulo n
Il existe un entier \(u\) tel que \(au \equiv 1\;[n]\) si et seulement si \(a \wedge n = 1\). Un tel \(u\) est un inverse de \(a\) modulo \(n\) ; il est unique modulo \(n\).
L’égalité \(au \equiv 1\;[n]\) signifie qu’il existe \(v\) tel que \(au + nv = 1\). Le théorème de Bézout donne donc l’équivalence. Pour l’unicité, si \(au \equiv au^{\prime} \equiv 1\;[n]\), on multiplie par \(u\) : \(u \equiv u(au^{\prime}) = (ua)u^{\prime} \equiv u^{\prime}\;[n]\).
En pratique, l’algorithme étendu fournit l’inverse. Par exemple, la relation \(25 \times 22 – 9 \times 61 = 1\) obtenue plus haut montre que \(25\) est l’inverse de \(22\) modulo \(61\). Ensuite, l’équation \(22x \equiv 3\;[61]\) se résout en multipliant par cet inverse : \(x \equiv 75 \equiv 14\;[61]\).
5.2 Le petit théorème de Fermat
Soit \(p\) un nombre premier. Pour tout \(a \in \mathbb{Z}\), \(a^p \equiv a\;[p]\). Si de plus \(p\) ne divise pas \(a\), alors \(a^{p – 1} \equiv 1\;[p]\).
D’abord, pour \(1 \leqslant k \leqslant p – 1\), la formule du pion donne \(\binom{p}{k} = \frac{p}{k}\binom{p – 1}{k – 1}\). Après multiplication par \(k\), on voit que \(p\) divise \(k\binom{p}{k}\) et \(p \wedge k = 1\), donc \(p\) divise \(\binom{p}{k}\) par le lemme de Gauss. La formule du binôme donne alors \((a + 1)^p \equiv a^p + 1\;[p]\).
Ensuite, une récurrence sur \(a \in \mathbb{N}\) donne \(a^p \equiv a\;[p]\). Pour \(a\) négatif, on remplace \(a\) par son reste modulo \(p\). Enfin, si \(p \nmid a\), alors \(p\) divise \(a(a^{p – 1} – 1)\) et \(p \wedge a = 1\) : le lemme de Gauss donne \(a^{p – 1} \equiv 1\;[p]\).
Calculons le reste de \(3^{2026}\) modulo \(11\). Le nombre \(11\) est premier et ne divise pas \(3\), donc \(3^{10} \equiv 1\;[11]\). Or \(2026 = 10 \times 202 + 6\), d’où \(3^{2026} \equiv 3^6\;[11]\).
Enfin, \(3^6 = 729 = 66 \times 11 + 3\). Le reste cherché vaut donc \(3\). On aurait aussi pu remarquer que \(3^5 = 243 \equiv 1\;[11]\), ce qui raccourcit encore le calcul.
Remarque :
L’exposant \(p – 1\) n’est pas toujours le plus petit qui convienne, comme le montre l’exemple précédent. Toutefois, le plus petit exposant \(k \geqslant 1\) tel que \(a^k \equiv 1\;[p]\) divise toujours \(p – 1\) : ce résultat sera démontré dans le chapitre sur les groupes.
Les erreurs fréquentes
- Donner un reste négatif dans une division euclidienne par un entier positif.
- Conclure \(a \wedge b = d\) à partir d’une égalité \(au + bv = d\) avec \(d > 1\).
- Appliquer le lemme de Gauss sans vérifier que les entiers sont premiers entre eux.
- Oublier la réciproque dans la résolution d’une équation diophantienne.
- Simplifier une congruence par un entier non premier avec le module.
- Utiliser \(a^{p – 1} \equiv 1\;[p]\) lorsque \(p\) divise \(a\).
Fiche mémo
- Division euclidienne : \(a = bq + r\) avec \(0 \leqslant r < b\), couple unique.
- Algorithme d’Euclide : \(a \wedge b = b \wedge r\), le PGCD est le dernier reste non nul.
- Relation de Bézout : \(a \wedge b = au + bv\) ; théorème de Bézout : \(a \wedge b = 1 \iff \exists\, u, v,\ au + bv = 1\).
- Lemme de Gauss : \(a \mid bc\) et \(a \wedge b = 1\) entraînent \(a \mid c\).
- \((a \wedge b)(a \vee b) = |ab|\) pour \(a\) et \(b\) non nuls.
- Solutions de \(\alpha x + \beta y = \gamma \) avec \(\alpha \wedge \beta = 1\) : \((x_0 + k\beta ,\; y_0 – k\alpha )\).
- Valuations : \(v_p(ab) = v_p(a) + v_p(b)\), minimum pour le PGCD, maximum pour le PPCM.
- \(a\) est inversible modulo \(n\) si et seulement si \(a \wedge n = 1\).
- Fermat : \(a^p \equiv a\;[p]\), et \(a^{p – 1} \equiv 1\;[p]\) si \(p \nmid a\).
Questions fréquentes
Quelle différence entre le théorème de Bézout et la relation de Bézout ?
La relation de Bézout affirme que le PGCD de a et b s’écrit au + bv avec u et v entiers. Le théorème de Bézout en est la réciproque partielle : a et b sont premiers entre eux si et seulement s’il existe u et v tels que au + bv = 1. Seul ce second énoncé est une équivalence.
Comment trouver rapidement les coefficients de Bézout en colle ?
On écrit les divisions successives de l’algorithme d’Euclide, puis on remonte les égalités en exprimant chaque reste à partir des deux précédents. Une présentation en tableau, qui calcule les coefficients en même temps que les restes, évite les erreurs. On vérifie toujours le résultat en recalculant au + bv.
Le petit théorème de Fermat s'applique-t-il si p divise a ?
Sous la forme a^(p−1) ≡ 1 modulo p, non : il faut que p ne divise pas a. En revanche, la forme a^p ≡ a modulo p est vraie pour tout entier a. Il faut donc toujours vérifier cette hypothèse avant de réduire un exposant modulo p − 1.
À quoi servent les valuations p-adiques ?
Elles transforment les questions de divisibilité en comparaisons d’entiers. Par exemple, a divise b si et seulement si la valuation de a est inférieure ou égale à celle de b pour chaque nombre premier. Elles donnent aussi le PGCD et le PPCM par des minimums et des maximums d’exposants.
Pour aller plus loin
- S’exercer : exercices corrigés de maths sup (MPSI) sur PGCD, Bézout et nombres premiers
- Bases utiles : Quantificateurs, raisonnements et rédaction
- Chapitre d’avant : Fonctions convexes et inégalités de convexité
- Chapitre d’après : Lois internes, groupes, anneaux et corps
- Vérifier ses acquis : QCM de maths sup (MPSI) sur PGCD, Bézout et nombres premiers
- Contrôle corrigé en temps limité : Équations diophantiennes et valuations : contrôle de maths en MPSI
- Tous les chapitres : le sommaire de maths sup (MPSI)
- Après le bac : les maths post-bac, de la MPSI à la L3
Télécharger ou imprimer cette fiche «pGCD, Bézout et nombres premiers en maths sup (MPSI) : cours et méthodes» au format PDF afin de pouvoir travailler en totale autonomie.
Ressources de maths en Maths sup (MPSI)
Cours
Tout voir
Exercices corrigés
Tout voir Décomposition en éléments simples en maths sup (MPSI)
- Dénombrement et conditionnement en maths sup (MPSI)
- Sous-espaces et supplémentaires en maths sup (MPSI)
- Convexité et inégalités classiques en maths sup (MPSI)
- Suites itératives et point fixe en maths sup (MPSI)
- Calculer un déterminant en maths sup (MPSI)
Contrôles
Tout voir
QCM
Tout voir