Ordre et groupes cycliques en maths spé (MP) : cours et méthodes

Ce cours sur les groupes cycliques MP ouvre l’année de spé par l’algèbre générale. Il précise d’abord la notion de sous-groupe engendré par une partie, puis il décrit tous les sous-groupes de \((\mathbb{Z},+)\). Il construit ensuite l’ordre d’un élément, l’outil qui revient dans presque toutes les planches d’oral sur les groupes.
Vous y trouverez la classification des groupes monogènes, la recherche des générateurs de Z/nZ et le théorème selon lequel l’ordre divise le cardinal. Le chapitre se termine par l’ensemble des racines de l’unité, modèle géométrique de tous les groupes cycliques. Chaque résultat est suivi d’une méthode, d’un exemple guidé et des pièges qui coûtent des points.
Ces outils préparent directement l’étude de Z/nZ comme anneau, le théorème chinois et l’arithmétique des congruences.
Ce que vous saurez faire
- Décrire le sous-groupe engendré par une partie, en notation multiplicative comme en notation additive.
- Identifier tous les sous-groupes de \((\mathbb{Z},+)\) et calculer \(a\mathbb{Z}+b\mathbb{Z}\).
- Trouver en quelques secondes les générateurs de \(\mathbb{Z}/n\mathbb{Z}\).
- Calculer l’ordre d’un élément, puis celui de ses puissances.
- Prouver qu’un groupe est cyclique en exhibant un élément d’ordre maximal.
- Exploiter le fait que l’ordre divise le cardinal pour résoudre des équations du type \(x^n=e\).
1. Le plus petit sous-groupe contenant une partie
Ici, \((G,\cdot)\) est un groupe fixé, dont le neutre est noté \(e\). Pour \(x\in G\) et \(k\in\mathbb{Z}\), on écrit \(x^k\) ; en écriture additive, cela devient \(kx\). L’objectif de cette première partie est de construire le plus petit sous-groupe qui contient une partie donnée.
1.1 Intersection de sous-groupes
Si l’on intersecte une famille quelconque de sous-groupes de \(G\), on obtient encore un sous-groupe.
Soit \((H_i)_{i\in I}\) une famille de sous-groupes et \(H\) leur intersection. Chaque \(H_i\) contient \(e\), donc \(H\) aussi. Ensuite, prenons \(x,y\in H\). Pour chaque indice \(i\), les éléments \(x\) et \(y\) sont dans \(H_i\), donc \(xy^{-1}\) aussi. Ainsi \(xy^{-1}\) appartient à tous les \(H_i\), c’est-à-dire à \(H\).
Piège à éviter :
Une réunion de sous-groupes n’est presque jamais un sous-groupe. Ainsi \(4\mathbb{Z}\cup9\mathbb{Z}\) renferme \(4\) et \(9\), tandis que \(13\) lui échappe. En colle, on attend ce contre-exemple immédiat.
1.2 Sous-groupe engendré et partie génératrice
Pour \(A\subset G\), on note \(\langle A\rangle\) l’intersection des sous-groupes de \(G\) qui incluent \(A\), et on l’appelle sous-groupe engendré par \(A\). D’après ce qui précède, c’est bien un sous-groupe, et aucun sous-groupe plus petit ne contient \(A\). Lorsque \(\langle A\rangle\) vaut \(G\) tout entier, la partie \(A\) est dite génératrice.
Cette définition est commode pour les preuves, mais elle ne dit pas à quoi ressemblent les éléments. La proposition suivante répond à cette question. Elle sert donc dans presque tous les calculs.
- \(\langle A\rangle\) est l’ensemble des produits finis \(a_1^{\varepsilon_1}a_2^{\varepsilon_2}\cdots a_r^{\varepsilon_r}\), où les \(a_i\) sont dans \(A\) et les \(\varepsilon_i\) valent \(\pm1\). Par convention, le produit vide vaut \(e\).
- Pour un seul élément, \(\langle x\rangle=\{x^k : k\in\mathbb{Z}\}\).
- Dans un groupe commutatif noté additivement, \(\langle a_1,\dots,a_r\rangle=\{k_1a_1+\dots+k_ra_r : k_i\in\mathbb{Z}\}\).
Dans \((\mathbb{C}^*,\times)\), cherchons \(\langle j,-1\rangle\), où \(j=e^{2i\pi/3}\). Le groupe est commutatif, donc ses éléments sont les \(j^a(-1)^b\). Or \(j^3=1\) et \((-1)^2=1\). Il suffit donc de prendre \(a\in\{0,1,2\}\) et \(b\in\{0,1\}\). On obtient six nombres : \(1\), \(j\), \(j^2\), \(-1\), \(-j\), \(-j^2\). Ce sont exactement les racines sixièmes de l’unité. Nous retrouverons ce groupe au paragraphe 6.
2. Sous-groupes de Z et groupe Z/nZ
Le groupe \((\mathbb{Z},+)\) sert de modèle à tous les groupes engendrés par un seul élément. Ses sous-groupes ont une forme très simple, que la division euclidienne révèle.
2.1 Description complète des sous-groupes de Z
Un sous-groupe de \((\mathbb{Z},+)\) s’écrit toujours \(n\mathbb{Z}\), pour un unique \(n\in\mathbb{N}\). Inversement, chaque \(n\mathbb{Z}\) en est un.
Chaque \(n\mathbb{Z}\) est un sous-groupe. Partons maintenant d’un sous-groupe \(H\). Le cas \(H=\{0\}\) est clair. Dans l’autre cas, \(H\) possède un élément \(h_0\neq0\), ainsi que \(-h_0\) : l’un des deux est strictement positif. Nous notons alors \(n\) le plus petit entier strictement positif de \(H\). D’abord, \(n\mathbb{Z}\subset H\), car \(H\) contient les multiples entiers de chacun de ses éléments. Ensuite, pour \(h\in H\), écrivons \(h=qn+r\) où \(0\leqslant r<n\). Le reste \(r=h-qn\) est encore dans \(H\) ; comme il est plus petit que \(n\), il ne peut être que nul. Donc \(h\in n\mathbb{Z}\), et \(H=n\mathbb{Z}\).
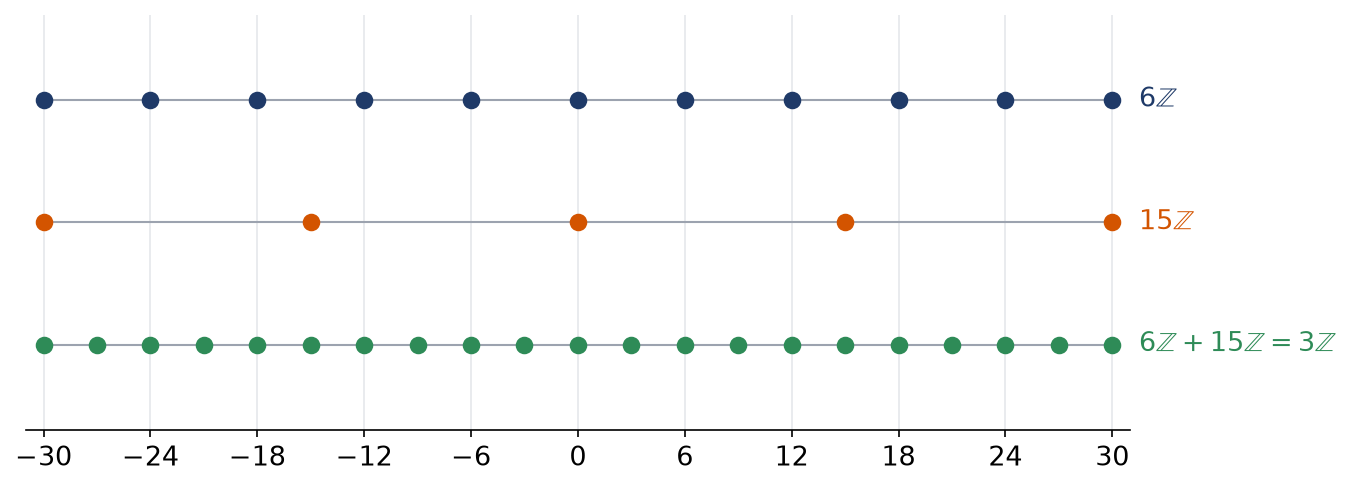
Soit \(a,b\in\mathbb{Z}\), de PGCD \(\delta=a\wedge b\) et de PPCM \(\mu=a\vee b\). Alors \(a\mathbb{Z}+b\mathbb{Z}=\delta\mathbb{Z}\), tandis que \(a\mathbb{Z}\cap b\mathbb{Z}=\mu\mathbb{Z}\).
La figure ci-dessous illustre le corollaire avec \(a=6\) et \(b=15\). Les multiples de \(6\) et ceux de \(15\) engendrent ensemble tous les multiples de \(3\). En effet, \(6\wedge15=3\) et la relation de Bézout \(3=15\times1-6\times2\) en donne une preuve directe.
2.2 Le groupe (Z/nZ, +) et ses générateurs
Fixons un entier \(n\geqslant1\). La relation de congruence modulo \(n\) partage \(\mathbb{Z}\) en \(n\) classes \(\bar{0},\bar{1},\dots,\bar{n-1}\). L’addition \(\bar{a}+\bar{b}=\bar{a+b}\) ne dépend pas des représentants choisis. Ainsi \(\mathbb{Z}/n\mathbb{Z}\), muni de cette addition, est un groupe commutatif à \(n\) éléments, engendré par \(\bar{1}\).
Pour \(k\in\mathbb{Z}\), la classe \(\bar{k}\) est un générateur de \(\mathbb{Z}/n\mathbb{Z}\) exactement lorsque \(k\wedge n=1\). Le groupe \(\mathbb{Z}/n\mathbb{Z}\) possède donc exactement \(\varphi(n)\) générateurs, où \(\varphi\) est l’indicatrice d’Euler.
Le sous-groupe \(\langle\bar{k}\rangle\) est égal au groupe entier si et seulement s’il contient \(\bar{1}\). Cela revient à trouver un entier \(u\) tel que \(uk\equiv1\ [n]\), donc des entiers \(u,v\) tels que \(uk+vn=1\). D’après le théorème de Bézout, cette condition équivaut à \(k\wedge n=1\). Enfin, le nombre de classes \(\bar{k}\), avec \(0\leqslant k\leqslant n-1\) et \(k\) premier avec \(n\), vaut \(\varphi(n)\) par définition.
Cherchons les générateurs de \(\mathbb{Z}/18\mathbb{Z}\). Comme \(18=2\times3^2\), un entier est premier avec \(18\) lorsqu’il évite les facteurs \(2\) et \(3\). Parmi \(0,\dots,17\), il reste \(1,5,7,11,13,17\). Les générateurs sont donc \(\bar{1}\), \(\bar{5}\), \(\bar{7}\), \(\bar{11}\), \(\bar{13}\) et \(\bar{17}\). On vérifie le compte : \(\varphi(18)=18\times\tfrac12\times\tfrac23=6\).
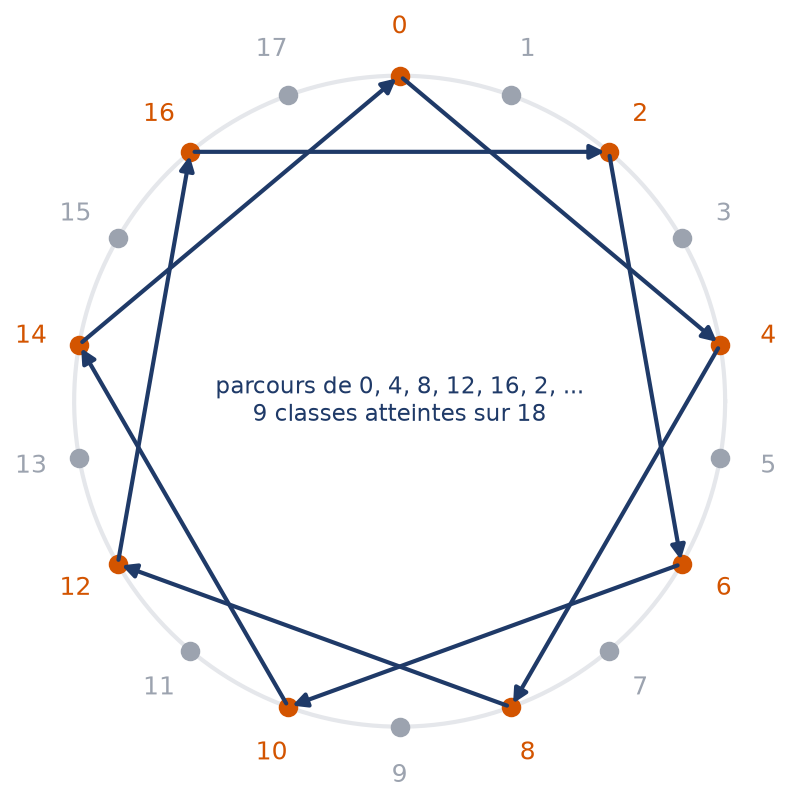
À l’inverse, \(\bar{4}\) n’engendre pas \(\mathbb{Z}/18\mathbb{Z}\). Ses multiples successifs parcourent seulement neuf classes, comme le montre la figure. En effet, \(4\wedge18=2\), et on ne rencontre que des classes paires.
3. Ordre d’un élément
L’ordre d’un élément mesure la taille du sous-groupe qu’il engendre. C’est l’outil central du chapitre. Nous le relions d’abord aux sous-groupes de \(\mathbb{Z}\), ce qui donne ensuite toutes ses propriétés.
3.1 Définition par le sous-groupe engendré
Soit \(x\in G\). L’application \(\theta_x:k\mapsto x^k\) est un morphisme de \((\mathbb{Z},+)\) dans \(G\). Son image est \(\langle x\rangle\). Le noyau, sous-groupe de \(\mathbb{Z}\), s’écrit \(d\mathbb{Z}\) pour un certain \(d\in\mathbb{N}\).
On dit que \(x\) est d’ordre fini si le noyau de \(\theta_x\) n’est pas réduit à \(\{0\}\). L’entier \(d\geqslant1\) tel que \(\ker\theta_x=d\mathbb{Z}\) est alors l’ordre de \(x\), noté \(\omega(x)\). C’est le plus petit entier \(d\geqslant1\) tel que \(x^d=e\). Sinon, \(x\) est dit d’ordre infini.
Soit \(x\) un élément d’ordre fini \(d\). Alors :
- pour tout \(k\in\mathbb{Z}\), \(x^k=e\) si et seulement si \(d\) divise \(k\) ;
- \(\langle x\rangle=\{e,x,x^2,\dots,x^{d-1}\}\), et ces \(d\) éléments sont distincts ;
- en particulier, l’ordre de \(x\) est égal au cardinal de \(\langle x\rangle\).
Le premier point traduit \(\ker\theta_x=d\mathbb{Z}\). Pour le deuxième, soit \(k\in\mathbb{Z}\). On écrit \(k=qd+r\) avec \(0\leqslant r<d\). Alors \(x^k=(x^d)^qx^r=x^r\). Tous les éléments de \(\langle x\rangle\) figurent donc dans la liste. Ensuite, si \(x^r=x^s\) avec \(0\leqslant s<r<d\), alors \(x^{r-s}=e\) et \(d\) divise \(r-s\). C’est impossible, car \(0<r-s<d\). Par conséquent, les éléments de la liste sont distincts.
Pour prouver que \(\omega(x)=d\), deux vérifications suffisent. D’abord \(x^d=e\). Ensuite \(x^{d/p}\neq e\) pour chaque diviseur premier \(p\) de \(d\). En effet, l’ordre divise \(d\) ; s’il était strictement plus petit, il diviserait l’un des entiers \(d/p\).
3.2 Ce que devient l’ordre quand on passe à une puissance
Prenons \(x\) d’ordre fini \(d\) et un entier \(k\). L’élément \(x^k\) a lui aussi un ordre fini, donné par
\[\omega(x^k)=\frac{d}{d\wedge k}.\]
En particulier, \(x^k\) engendre \(\langle x\rangle\) si et seulement si \(k\wedge d=1\).
Posons \(\delta=d\wedge k\), puis \(d=\delta d_1\) et \(k=\delta k_1\), avec \(d_1\wedge k_1=1\). Un entier \(m\) vérifie \((x^k)^m=e\) exactement quand \(d\) divise \(km\). Cela équivaut à \(d_1\mid k_1m\), après simplification par \(\delta\). Or \(d_1\) est premier avec \(k_1\). Donc, par le lemme de Gauss, cela équivaut à \(d_1\mid m\). Ainsi l’ordre de \(x^k\) vaut \(d_1=d/\delta\).
Dans \(\mathbb{Z}/24\mathbb{Z}\), l’élément \(\bar{1}\) est d’ordre \(24\). La classe \(\bar{9}\) vaut \(9\cdot\bar{1}\), donc son ordre est \(24/(24\wedge9)=24/3=8\). Vérifions : \(8\times9=72=3\times24\), donc \(8\cdot\bar{9}=\bar{0}\). En revanche, \(4\times9=36\) n’est pas multiple de \(24\). L’astuce précédente confirme donc l’ordre \(8\).
De même, dans \(\mathbb{C}^*\), le nombre \(z=e^{8i\pi/18}=\big(e^{2i\pi/18}\big)^4\) est d’ordre \(18/(18\wedge4)=9\).
Pour calculer l’ordre d’un élément \(y\) :
- si \(y\) est une puissance \(x^k\) d’un élément d’ordre connu \(d\), appliquer directement \(\omega(y)=d/(d\wedge k)\) ;
- sinon, calculer les premières puissances de \(y\) jusqu’à retomber sur le neutre, en exploitant les simplifications (par exemple \(y^3=-I_2\) pour une matrice donne aussitôt \(y^6=I_2\)) ;
- pour un élément d’ordre infini, exhiber une quantité qui croît strictement avec l’exposant, comme un coefficient de matrice ;
- conclure avec l’astuce des diviseurs premiers pour éviter de tester tous les exposants.
Piège à éviter :
L’ordre d’un produit n’est pas le produit des ordres, ni même leur PPCM en général. Par exemple, \(x\) et \(x^{-1}\) ont le même ordre \(d\), alors que \(xx^{-1}=e\) est d’ordre \(1\). Le bon énoncé demande un groupe commutatif et des ordres premiers entre eux : l’ordre de \(xy\) vaut alors \(\omega(x)\,\omega(y)\).
4. Groupes monogènes et groupes cycliques
Un groupe engendré par un seul élément est entièrement décrit par l’ordre de cet élément. Cette partie établit la classification de ces groupes, que l’on utilise sans cesse aux oraux.
On qualifie \(G\) de monogène lorsqu’un seul de ses éléments suffit à l’engendrer, autrement dit lorsque \(G=\langle x\rangle\) pour un certain \(x\) ; ce \(x\) s’appelle alors un générateur. Si de plus \(G\) est fini, on parle de groupe cyclique.
Un groupe monogène est toujours commutatif, puisque \(x^ax^b=x^{a+b}=x^bx^a\). Par conséquent, un groupe non commutatif n’est jamais monogène. C’est le premier test à faire.
Soit \(G=\langle x\rangle\) un groupe monogène.
- Si \(x\) est d’ordre infini, alors \(G\) est isomorphe à \((\mathbb{Z},+)\).
- Si \(x\) est d’ordre fini \(n\), alors \(G\) est cyclique de cardinal \(n\) et isomorphe à \((\mathbb{Z}/n\mathbb{Z},+)\).
Le morphisme \(\theta_x:k\mapsto x^k\) est surjectif de \(\mathbb{Z}\) sur \(G\). Dans le premier cas, son noyau est \(\{0\}\), donc il est injectif. C’est alors un isomorphisme. Dans le second cas, son noyau vaut \(n\mathbb{Z}\). L’application \(\bar{k}\mapsto x^k\) est donc bien définie sur \(\mathbb{Z}/n\mathbb{Z}\). En effet, si \(k\equiv k^{\prime}\ [n]\), alors \(x^k=x^{k^{\prime}}\). Elle est surjective et respecte les lois. Elle est aussi injective, car \(x^k=e\) impose \(n\mid k\), soit \(\bar{k}=\bar{0}\).
Un groupe cyclique d’ordre \(n\) possède donc \(\varphi(n)\) générateurs, comme \(\mathbb{Z}/n\mathbb{Z}\). Si \(x\) en est un, les autres sont les \(x^k\) avec \(k\wedge n=1\).
Pour prouver qu’un groupe fini \(G\) de cardinal \(n\) est cyclique :
- vérifier que \(G\) est commutatif (sinon, la réponse est non) ;
- chercher un élément candidat \(x\), souvent suggéré par l’énoncé ;
- démontrer que \(\omega(x)=n\) ; comme \(\langle x\rangle\subset G\) et que les deux ensembles ont \(n\) éléments, on obtient \(\langle x\rangle=G\) ;
- pour prouver au contraire que \(G\) n’est pas cyclique, majorer l’ordre de tous les éléments par un entier strictement inférieur à \(n\).
Montrons que le groupe produit \(\mathbb{Z}/5\mathbb{Z}\times\mathbb{Z}/7\mathbb{Z}\) est cyclique. D’abord, il est commutatif et compte \(35\) éléments. Ensuite, considérons \(u=(\bar{1},\bar{1})\). La relation \(k\cdot u=0\) impose que \(5\) et \(7\) divisent \(k\). Comme ces deux nombres sont premiers entre eux, cela équivaut à \(35\mid k\). Par conséquent, \(u\) est d’ordre \(35\), soit le cardinal du groupe. Le groupe est donc cyclique, engendré par \(u\). Le même argument s’applique dès que les deux facteurs ont des cardinaux premiers entre eux.
Le groupe produit \((\mathbb{Z}/3\mathbb{Z})^2\) est commutatif et compte neuf éléments. Pourtant, il n’est pas cyclique. En effet, chaque élément \(u\) vérifie \(3u=0\), donc aucun n’est d’ordre \(9\). La commutativité est nécessaire, mais elle ne suffit pas.
5. L’ordre divise le cardinal dans un groupe fini
Dans un groupe fini, tous les éléments sont d’ordre fini. En effet, les puissances \(x^k\) ne peuvent pas être toutes distinctes. Le résultat suivant contrôle de plus la valeur de cet ordre.
Soit \(G\) un groupe fini de cardinal \(n\). Pour tout \(x\in G\), l’ordre de \(x\) divise \(n\). Par conséquent, \(x^n=e\).
Le programme demande la preuve dans le cas commutatif. Supposons donc \(G\) commutatif et fixons \(x\in G\). Multiplier à gauche par \(x\) permute les éléments de \(G\) ; la permutation inverse consiste à multiplier par \(x^{-1}\). Notons \(P\) le produit de tous les éléments de \(G\). Le produit des \(xg\), pour \(g\) parcourant \(G\), vaut aussi \(P\), car on multiplie les mêmes éléments dans un autre ordre. Or, par commutativité, ce produit vaut \(x^nP\). Ainsi \(x^nP=P\), puis \(x^n=e\). Enfin, \(x^n=e\) entraîne que l’ordre de \(x\) divise \(n\).
Remarque :
Sans hypothèse de commutativité, la conclusion subsiste. Elle découle du théorème de Lagrange sur le cardinal d’un sous-groupe, que l’on peut utiliser sans le redémontrer.
Tout groupe de cardinal premier \(p\) est cyclique, et chacun de ses éléments distincts du neutre l’engendre.
Soit \(x\neq e\). Son ordre divise \(p\) et ne vaut pas \(1\). Il vaut donc \(p\). Ainsi \(\langle x\rangle\) a \(p\) éléments, et il est égal au groupe entier.
5.1 Résoudre une équation x^n = e
Dans un groupe cyclique, l’ordre permet de dénombrer les solutions d’une équation \(x^m=e\). Nous l’énonçons en notation additive, dans \(\mathbb{Z}/n\mathbb{Z}\), car c’est la forme la plus fréquente.
Soit \(n\geqslant1\) et \(m\in\mathbb{Z}\). L’équation \(m\cdot u=\bar{0}\), d’inconnue \(u\in\mathbb{Z}/n\mathbb{Z}\), possède exactement \(m\wedge n\) solutions. Ce sont les multiples de la classe \(\bar{n/(m\wedge n)}\).
Posons \(\delta=m\wedge n\). Pour \(u=\bar{k}\), la condition s’écrit \(n\mid mk\), soit \(\tfrac{n}{\delta}\mid\tfrac{m}{\delta}k\). Les entiers \(\tfrac n\delta\) et \(\tfrac m\delta\) n’ont plus de facteur commun : le lemme de Gauss ramène donc cette condition à \(\tfrac n\delta\mid k\). Les solutions sont donc les classes des multiples de \(\tfrac n\delta\) compris entre \(0\) et \(n-1\). Il y en a exactement \(\delta\).
Résolvons \(10\cdot u=\bar{0}\) dans \(\mathbb{Z}/35\mathbb{Z}\). Ici \(10\wedge35=5\), donc l’équation a cinq solutions. Ce sont les multiples de \(\bar{7}\) : \(\bar{0}\), \(\bar{7}\), \(\bar{14}\), \(\bar{21}\) et \(\bar{28}\). Par exemple, \(10\times21=210=6\times35\), ce qui confirme la solution \(\bar{21}\).
Remarque :
Le résultat se transporte à tout groupe cyclique \(G=\langle g\rangle\) de cardinal \(n\). En effet, l’isomorphisme avec \(\mathbb{Z}/n\mathbb{Z}\) transforme l’équation \(x^m=e\) en \(m\cdot u=\bar{0}\). Ainsi \(x^m=e\) possède exactement \(m\wedge n\) solutions dans \(G\). Par exemple, \(\mathbb{U}_{35}\) contient cinq nombres \(z\) tels que \(z^{10}=1\) : ce sont les éléments de \(\mathbb{U}_5\).
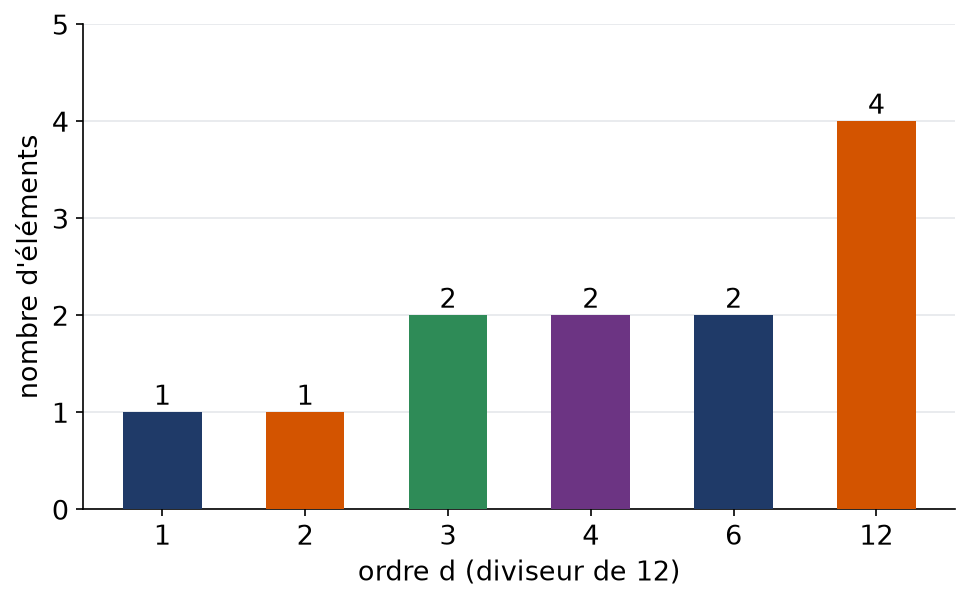
Dans \(\mathbb{Z}/12\mathbb{Z}\), le théorème impose que chaque ordre soit un diviseur de \(12\). La figure compte les éléments de chaque ordre. On constate qu’il y en a exactement \(\varphi(d)\) pour chaque diviseur \(d\), un fait que les exercices permettent de démontrer.
6. Racines n-ièmes de l’unité : un modèle cyclique
Les racines de l’unité fournissent le modèle géométrique des groupes cycliques. Elles relient l’algèbre du chapitre à la trigonométrie, ce qui en fait un sujet d’oral très apprécié.
Soit \(n\geqslant1\). L’ensemble \(\mathbb{U}_n\) des complexes \(z\) tels que \(z^n=1\) est un sous-groupe de \((\mathbb{C}^*,\times)\). Il est cyclique de cardinal \(n\), engendré par \(\zeta=e^{2i\pi/n}\) :
\[\mathbb{U}_n=\big\{e^{2ik\pi/n} : 0\leqslant k\leqslant n-1\big\}.\]
Les générateurs de \(\mathbb{U}_n\) portent le nom de racines primitives : ce sont les \(e^{2ik\pi/n}\) pour lesquels \(k\wedge n=1\).
Le nombre \(\zeta\) vérifie \(\zeta^k=1\) si et seulement si \(\tfrac kn\) est entier, c’est-à-dire si \(n\mid k\). Il est donc d’ordre \(n\). De plus, \(\mathbb{U}_n\) contient \(\langle\zeta\rangle\), qui a \(n\) éléments. Or un polynôme de degré \(n\) possède au plus \(n\) racines. Donc \(\mathbb{U}_n=\langle\zeta\rangle\). La description des générateurs découle enfin de la formule donnant l’ordre de \(\zeta^k\).
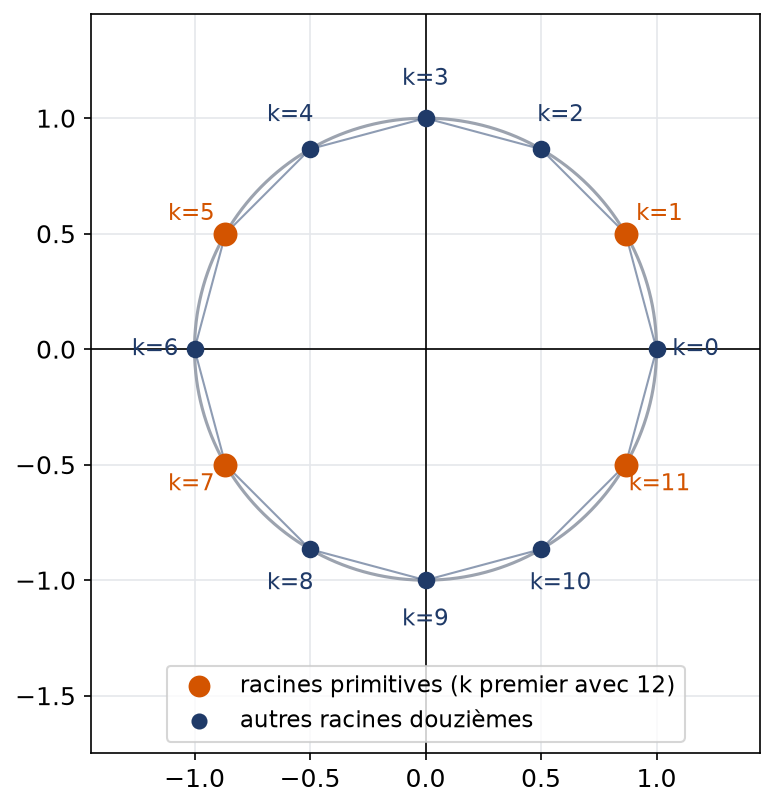
Sur la figure, les douze racines douzièmes de l’unité forment un polygone régulier. Les quatre racines primitives correspondent à \(k\in\{1,5,7,11\}\). Les autres engendrent des sous-groupes plus petits : par exemple, \(e^{2i\pi\cdot3/12}=i\) engendre \(\mathbb{U}_4\).
- \(\mathbb{U}_n\) est isomorphe à \(\mathbb{Z}/n\mathbb{Z}\) par \(\bar{k}\mapsto e^{2ik\pi/n}\).
- Un nombre complexe \(z\) est d’ordre fini dans \(\mathbb{C}^*\) si et seulement si c’est une racine de l’unité ; son ordre est alors le plus petit \(n\geqslant1\) tel que \(z\in\mathbb{U}_n\).
- Pour \(m\mid n\), on a \(\mathbb{U}_m\subset\mathbb{U}_n\).
Les erreurs fréquentes
- Affirmer que l’ordre de \(xy\) est le produit ou le PPCM des ordres sans vérifier la commutativité et la condition de primalité.
- Croire qu’un groupe commutatif fini est forcément cyclique.
- Oublier qu’un générateur de \(\mathbb{Z}/n\mathbb{Z}\) correspond à un entier premier avec \(n\), et non à un entier premier.
- Conclure \(\omega(x)=d\) dès que \(x^d=e\), alors que cela prouve seulement que l’ordre divise \(d\).
- Utiliser la réunion de deux sous-groupes à la place du sous-groupe qu’ils engendrent.
Fiche mémo
- \(\langle A\rangle\) est le plus petit sous-groupe contenant \(A\) ; en notation additive, il est formé des combinaisons à coefficients entiers.
- Sous-groupes de \(\mathbb{Z}\) : les \(n\mathbb{Z}\) ; la somme \(a\mathbb{Z}+b\mathbb{Z}\) correspond au PGCD.
- Générateurs de \(\mathbb{Z}/n\mathbb{Z}\) : les classes des entiers premiers avec \(n\), au nombre de \(\varphi(n)\).
- \(x^k=e\) si et seulement si \(\omega(x)\mid k\).
- \(\omega(x^k)=\omega(x)/(\omega(x)\wedge k)\).
- Monogène infini : isomorphe à \(\mathbb{Z}\). Cyclique de cardinal \(n\) : isomorphe à \(\mathbb{Z}/n\mathbb{Z}\).
- Dans un groupe fini de cardinal \(n\), l’ordre de chaque élément divise \(n\), donc \(x^n=e\).
- Groupe de cardinal premier : cyclique.
- Dans \(\mathbb{Z}/n\mathbb{Z}\), l’équation \(m\cdot u=\bar{0}\) a \(m\wedge n\) solutions.
- \(\mathbb{U}_n\) est cyclique d’ordre \(n\), engendré par toute racine primitive \(e^{2ik\pi/n}\), \(k\wedge n=1\).
Questions fréquentes
Comment trouver rapidement l'ordre d'une classe dans Z/nZ ?
La classe de k dans Z/nZ est d’ordre n divisé par le PGCD de k et n. Par exemple, la classe de 9 dans Z/24Z est d’ordre 24/3, soit 8. Ce calcul évite de tester les multiples un par un.
Un groupe commutatif fini est-il toujours cyclique ?
Non. Le produit (Z/3Z)² est commutatif et possède neuf éléments, mais aucun d’eux n’est d’ordre 9. En revanche, un groupe de cardinal premier est toujours cyclique.
Faut-il savoir démontrer que l'ordre divise le cardinal ?
Le programme de MP exige la preuve dans le cas commutatif, par le produit de tous les éléments du groupe. Dans le cas général, on peut citer le résultat sans preuve. Il reste indispensable de savoir l’appliquer, par exemple pour montrer que x puissance n vaut le neutre.
Quelle différence entre groupe monogène et groupe cyclique ?
« Monogène » signifie qu’un élément suffit à tout engendrer. « Cyclique » ajoute la finitude. Par conséquent, Z entre dans la première catégorie seulement, tandis que Z/nZ entre dans les deux.
Pour aller plus loin
- S’exercer : exercices corrigés de maths spé (MP) sur ordre et groupes cycliques
- Chapitre d’après : Idéaux, anneau Z/nZ et théorème chinois
- Vérifier ses acquis : QCM de maths spé (MP) sur ordre et groupes cycliques
- Contrôle corrigé en temps limité : Groupes cycliques et théorème chinois : contrôle de maths en MP
- Tous les chapitres : le sommaire de maths spé (MP)
- Après le bac : les maths post-bac, de la MPSI à la L3
Télécharger ou imprimer cette fiche «ordre et groupes cycliques en maths spé (MP) : cours et méthodes» au format PDF afin de pouvoir travailler en totale autonomie.
Ressources de maths en Maths spé (MP)
Cours
Tout voir Loi faible et séries génératrices en maths spé (MP)
- Convergence uniforme et normale en maths spé (MP)
- Différentielle et règle de la chaîne en maths spé (MP)
- Rayon et somme d’une série entière en maths spé (MP)
- Normes et normes équivalentes en maths spé (MP)
- Fonctions à valeurs vectorielles en maths spé (MP)
Exercices corrigés
Tout voir
Contrôles
Tout voir
QCM
Tout voir