Z/nZ, idéaux et théorème chinois en maths spé (MP) : cours et méthodes

Ce chapitre d’arithmétique ouvre le premier semestre de spé, juste après les groupes. Il introduit les idéaux d’un anneau commutatif, puis les applique à \(\mathbb{Z}\) et à \(\mathbb{K}[X]\). Vous y verrez pourquoi PGCD et PPCM se lisent comme une somme et une intersection d’idéaux.
Le cœur du chapitre est l’anneau \(\mathbb{Z}/n\mathbb{Z}\) : ses inversibles, le corps \(\mathbb{F}_p\) et le théorème chinois MP, qui ramène un calcul modulo \(mn\) à deux calculs plus simples. L’indicatrice d’Euler et le théorème d’Euler complètent la boîte à outils pour réduire de grandes puissances.
Chaque partie se termine par une méthode prête à l’emploi et un exemple chiffré. Ces réflexes reviennent à l’oral comme à l’écrit, et ils préparent aussi la réduction des endomorphismes, où l’idéal annulateur joue un grand rôle.
Ce que vous saurez faire
- Reconnaître un idéal et décrire l’idéal engendré par quelques éléments.
- Traduire PGCD et PPCM en sommes et intersections d’idéaux de \(\mathbb{Z}\) ou de \(\mathbb{K}[X]\).
- Lister les inversibles de \(\mathbb{Z}/n\mathbb{Z}\) et calculer un inverse par l’algorithme d’Euclide étendu.
- Résoudre un système de congruences, avec ou sans modules premiers entre eux.
- Calculer l’indicatrice d’Euler à partir de la décomposition en facteurs premiers.
- Réduire une grande puissance modulo \(n\) grâce au théorème d’Euler et au théorème chinois.
1. Produits d’anneaux et idéaux
Tous les anneaux de ce chapitre sont commutatifs et unitaires. Nous commençons par deux constructions. D’abord, le produit permet de fabriquer de nouveaux anneaux. Ensuite, les idéaux généralisent les ensembles de multiples \(n\mathbb{Z}\) : ils décrivent la divisibilité dans un anneau quelconque.
1.1 Produit fini d’anneaux
Soient \(A_1, \dots, A_r\) des anneaux. Le produit \(A_1 \times \dots \times A_r\) est muni des lois composante par composante : \((a_i) + (b_i) = (a_i + b_i)\) et \((a_i)(b_i) = (a_i b_i)\). C’est un anneau de neutre multiplicatif \((1, \dots, 1)\).
Les inversibles se lisent composante par composante. En effet, \((a_i)\) est inversible si et seulement si chaque \(a_i\) l’est. Ainsi \((A_1 \times \dots \times A_r)^\times = A_1^\times \times \dots \times A_r^\times\).
Piège à éviter :
Dès que \(A\) et \(B\) sont non nuls, \(A \times B\) possède des diviseurs de zéro. Ainsi le couple \((3, 0)\) multiplié par \((0, 7)\) donne le couple nul, sans qu’aucun facteur soit nul. Par conséquent, un produit de corps n’est pas un corps dès qu’il a au moins deux facteurs.
Les éléments \(e = (1, 0)\) et \(f = (0, 1)\) de \(A \times B\) vérifient \(e^2 = e\), \(f^2 = f\), \(ef = 0\) et \(e + f = 1\). On dit que ce sont des idempotents orthogonaux. Nous les retrouverons dans le théorème chinois : ils servent à fabriquer les solutions.
1.2 Idéaux et idéal engendré
Une partie \(I\) d’un anneau \(A\) est un idéal si \(I\) est un sous-groupe additif de \(A\) et si, pour tout \(a \in A\) et tout \(x \in I\), on a \(ax \in I\) (propriété d’absorption).
Le noyau d’un morphisme d’anneaux est toujours un idéal. C’est d’ailleurs la source principale d’idéaux en pratique. En revanche, l’image d’un morphisme est un sous-anneau, mais rarement un idéal.
Une intersection d’idéaux est un idéal. La somme \(I + J = \{x + y,\ x \in I,\ y \in J\}\) de deux idéaux est un idéal : c’est le plus petit idéal contenant \(I \cup J\). Enfin, un idéal contient \(1\) si et seulement s’il est égal à \(A\).
L’idéal engendré par \(x_1, \dots, x_k\) est le plus petit idéal qui les contient. Il vaut \(x_1 A + \dots + x_k A = \{a_1 x_1 + \dots + a_k x_k,\ a_i \in A\}\). Lorsque \(k = 1\), on parle d’idéal principal et on le note \(xA\) ou \((x)\).
Remarque :
Un idéal qui contient un inversible \(u\) contient \(u^{-1} u = 1\), donc il est égal à \(A\). Autrement dit, les seuls idéaux d’un corps sont \(\{0\}\) et le corps lui-même.
2. Divisibilité et idéaux de Z
2.1 Divisibilité et éléments associés
Fixons un anneau intègre \(A\). Lorsque \(b = ac\) pour un certain \(c\) de \(A\), on écrit \(a \mid b\) et l’on dit que \(b\) est multiple de \(a\). Cette relation se traduit très simplement en langage d’idéaux.
Dans un anneau intègre \(A\), on a \(a \mid b\) si et seulement si \(bA \subset aA\). De plus, \(aA = bA\) si et seulement s’il existe \(u \in A^\times\) tel que \(b = ua\). On dit alors que \(a\) et \(b\) sont associés.
La première équivalence vient de la définition : \(b \in aA\) équivaut à \(a \mid b\). Supposons ensuite \(aA = bA\) avec \(a \neq 0\). On écrit \(b = ua\) et \(a = vb\), donc \(a = vua\). Comme \(A\) est intègre, on simplifie par \(a\) et on obtient \(vu = 1\). Ainsi \(u\) est inversible. Le cas \(a = 0\) donne \(b = 0\) et se traite à part.
Dans \(\mathbb{Z}\), les inversibles sont \(\pm 1\). Donc deux entiers associés sont égaux ou opposés. Dans \(\mathbb{K}[X]\), les inversibles sont les constantes non nulles. Par conséquent, deux polynômes associés sont proportionnels.
2.2 Les idéaux de Z sont principaux
Pour tout idéal \(I\) de \(\mathbb{Z}\), il existe un unique entier \(n \geqslant 0\) tel que \(I = n\mathbb{Z}\).
Si \(I = \{0\}\), on prend \(n = 0\). Dans le cas contraire, \(I\) possède un élément \(x\) non nul, donc aussi \(|x| > 0\) puisque \(-x \in I\). Soit \(n\) le minimum de \(I \cap \mathbb{N}^*\). Comme \(I\) absorbe les produits, il contient tous les multiples de \(n\). Prenons maintenant \(y\) quelconque dans \(I\) et écrivons \(y = qn + r\), où \(0 \leqslant r < n\). Le reste \(r = y – qn\) est encore dans \(I\), et il est strictement inférieur à \(n\). Il est donc nul, et \(y\) est multiple de \(n\). L’unicité vient de ce que \(n\) et \(-n\) sont les seuls générateurs.
Ce théorème donne une définition très efficace du PGCD et du PPCM. En effet, la somme et l’intersection de deux idéaux de \(\mathbb{Z}\) sont encore de la forme \(d\mathbb{Z}\) et \(m\mathbb{Z}\).
Pour \(a, b \in \mathbb{Z}\), on a \(a\mathbb{Z} + b\mathbb{Z} = (a \wedge b)\mathbb{Z}\) et \(a\mathbb{Z} \cap b\mathbb{Z} = (a \vee b)\mathbb{Z}\). En particulier, la relation de Bézout s’écrit : \(a \wedge b = 1\) si et seulement si \(a\mathbb{Z} + b\mathbb{Z} = \mathbb{Z}\).
Prenons \(a = 28\) et \(b = 98\). On a \(28 = 2^2 \times 7\) et \(98 = 2 \times 7^2\). Donc \(28\mathbb{Z} + 98\mathbb{Z} = 14\mathbb{Z}\) et \(28\mathbb{Z} \cap 98\mathbb{Z} = 196\mathbb{Z}\). De plus, l’égalité \(98 – 3 \times 28 = 14\) exhibe concrètement \(14\) comme élément de la somme.
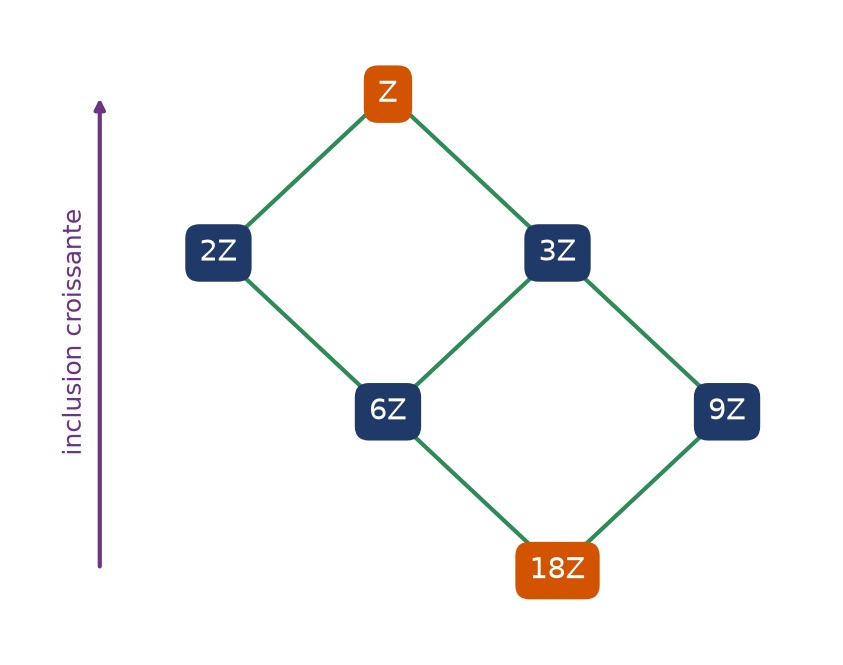
Attention au sens : si \(a\) divise \(b\), c’est \(b\mathbb{Z}\) qui est inclus dans \(a\mathbb{Z}\), et non l’inverse. La figure suivante montre les idéaux de \(\mathbb{Z}\) qui contiennent \(18\mathbb{Z}\). Ils correspondent exactement aux diviseurs positifs de \(18\).
Pour montrer que \(a\) et \(b\) sont premiers entre eux en raisonnant par idéaux :
- écrire une combinaison \(ua + vb\) explicite, souvent issue d’une identité algébrique ;
- vérifier qu’elle vaut \(1\), ou un inversible ;
- conclure que \(a\mathbb{Z} + b\mathbb{Z}\) contient \(1\), donc vaut \(\mathbb{Z}\).
Par exemple, \((3k + 2) \times 4 – (4k + 3) \times 3 = -1\). Ainsi \(3k + 2\) et \(4k + 3\) sont premiers entre eux pour tout entier \(k\).
3. L’anneau Z/nZ et ses inversibles
Soit \(n \geqslant 2\). Le groupe quotient \(\mathbb{Z}/n\mathbb{Z}\) a été construit au chapitre précédent. Nous le munissons maintenant d’une multiplication.
3.1 Structure d’anneau
La loi \(\bar{a} \times \bar{b} = \overline{ab}\) est bien définie sur \(\mathbb{Z}/n\mathbb{Z}\). Muni de l’addition et de cette loi, \(\mathbb{Z}/n\mathbb{Z}\) est un anneau commutatif à \(n\) éléments. De plus, la surjection canonique \(\pi : k \mapsto \bar{k}\) est un morphisme d’anneaux de noyau \(n\mathbb{Z}\).
La bonne définition est le seul point à vérifier. Si \(a^{\prime} = a + kn\) et \(b^{\prime} = b + \ell n\), alors \(a^{\prime} b^{\prime} – ab = n(a\ell + bk + k\ell n)\). Ce produit est donc un multiple de \(n\), ce qui règle la question.
3.2 Inversibles et calcul d’un inverse
La classe \(\bar{a}\) est inversible dans \(\mathbb{Z}/n\mathbb{Z}\) si et seulement si \(a \wedge n = 1\). Ces classes sont aussi exactement les générateurs du groupe additif \(\mathbb{Z}/n\mathbb{Z}\).
Dire que \(\bar{a}\) admet un inverse \(\bar{u}\), c’est dire que \(n\) divise \(au – 1\). Autrement dit, on dispose d’un entier \(v\) avec \(au + nv = 1\). Par le théorème de Bézout, c’est équivalent à \(a \wedge n = 1\).
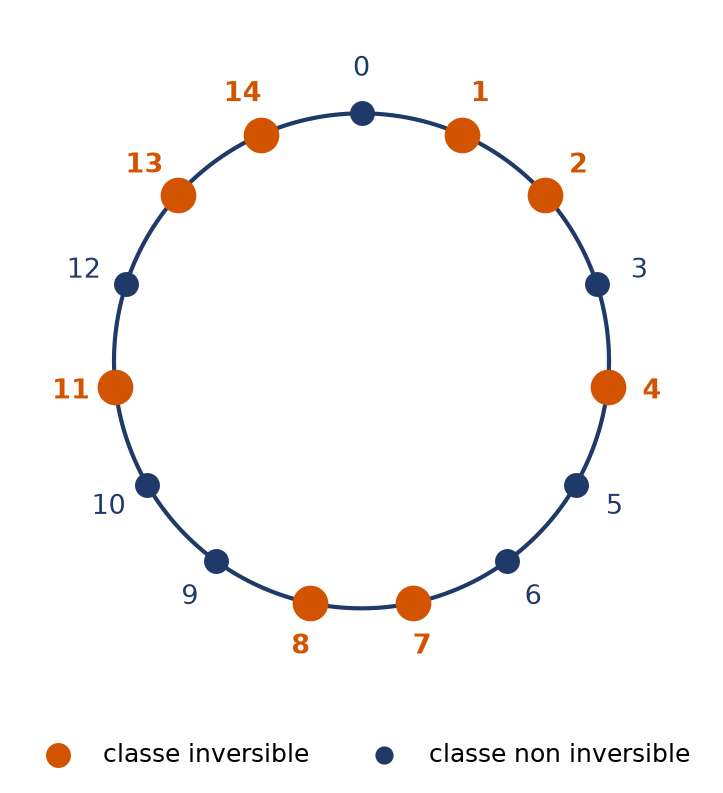
La figure ci-dessous place les quinze classes de \(\mathbb{Z}/15\mathbb{Z}\) sur un cercle. Les huit classes inversibles sont mises en valeur. On remarque qu’elles sont symétriques par \(\bar{x} \mapsto -\bar{x}\), car \(a \wedge n = (n – a) \wedge n\).
Pour inverser \(\bar{a}\) modulo \(n\) :
- effectuer les divisions euclidiennes successives de \(n\) par \(a\), puis des restes entre eux ;
- remonter les égalités pour écrire \(1 = au + nv\) ;
- conclure que \(\bar{a}^{-1} = \bar{u}\), et vérifier en calculant \(au\) modulo \(n\).
Inversons \(\overline{17}\) dans \(\mathbb{Z}/60\mathbb{Z}\). D’abord, \(60 = 3 \times 17 + 9\), puis \(17 = 1 \times 9 + 8\), enfin \(9 = 1 \times 8 + 1\). En remontant, on obtient :
\[1 = 9 – 8 = 9 – (17 – 9) = 2 \times 9 – 17 = 2 \times 60 – 7 \times 17.\]
Donc \(\overline{17}^{-1} = \overline{-7} = \overline{53}\). Vérification : \(17 \times 53 = 901 = 15 \times 60 + 1\).
3.3 Le corps F_p
Pour \(n \geqslant 2\), trois conditions se valent : \(n\) est premier ; l’anneau \(\mathbb{Z}/n\mathbb{Z}\) est intègre ; c’est un corps. Pour \(p\) premier, ce corps se note \(\mathbb{F}_p\).
Si \(n = ab\) avec \(1 < a, b < n\), alors \(\bar{a}\,\bar{b} = \bar{0}\) avec deux facteurs non nuls. L’anneau n’est donc pas intègre. Inversement, si \(n\) est premier, tout entier de \(1\) à \(n – 1\) est premier avec \(n\). Tout élément non nul est alors inversible.
Dans \(\mathbb{F}_p\), on dispose de tous les outils de l’algèbre sur un corps. Par exemple, un polynôme de degré \(d\) a au plus \(d\) racines. Ainsi l’équation \(x^2 = \bar{1}\) n’a que les solutions \(\pm \bar{1}\) dans \(\mathbb{F}_p\). En revanche, dans \(\mathbb{Z}/8\mathbb{Z}\), les quatre classes impaires vérifient \(x^2 = \bar{1}\).
Petit théorème de Fermat : si \(p\) est premier et \(p \nmid a\), alors \(a^{p-1} \equiv 1 \pmod p\). Pour tout entier \(a\), on a aussi \(a^p \equiv a \pmod p\).
4. Le théorème chinois et les systèmes de congruences
Le théorème chinois affirme qu’un calcul modulo \(mn\) se ramène à deux calculs indépendants, l’un modulo \(m\), l’autre modulo \(n\). La condition indispensable est que \(m\) et \(n\) soient premiers entre eux.
4.1 L’isomorphisme chinois
Soient \(m, n \geqslant 2\) premiers entre eux. L’application suivante est un isomorphisme d’anneaux :
\[\theta : \mathbb{Z}/mn\mathbb{Z} \to \mathbb{Z}/m\mathbb{Z} \times \mathbb{Z}/n\mathbb{Z}, \qquad \bar{k} \mapsto (\dot{k}, \tilde{k}).\]
Ici \(\dot{k}\) et \(\tilde{k}\) désignent les classes de \(k\) modulo \(m\) et modulo \(n\).
Considérons d’abord \(\pi_0 : \mathbb{Z} \to \mathbb{Z}/m\mathbb{Z} \times \mathbb{Z}/n\mathbb{Z}\), \(k \mapsto (\dot{k}, \tilde{k})\). C’est un morphisme d’anneaux. Son noyau est \(m\mathbb{Z} \cap n\mathbb{Z} = (m \vee n)\mathbb{Z} = mn\mathbb{Z}\), car \(m \wedge n = 1\). Par conséquent, \(\pi_0\) passe au quotient en un morphisme injectif \(\theta\) défini sur \(\mathbb{Z}/mn\mathbb{Z}\). Enfin, les deux ensembles ont \(mn\) éléments. Une injection entre ensembles finis de même cardinal est bijective.
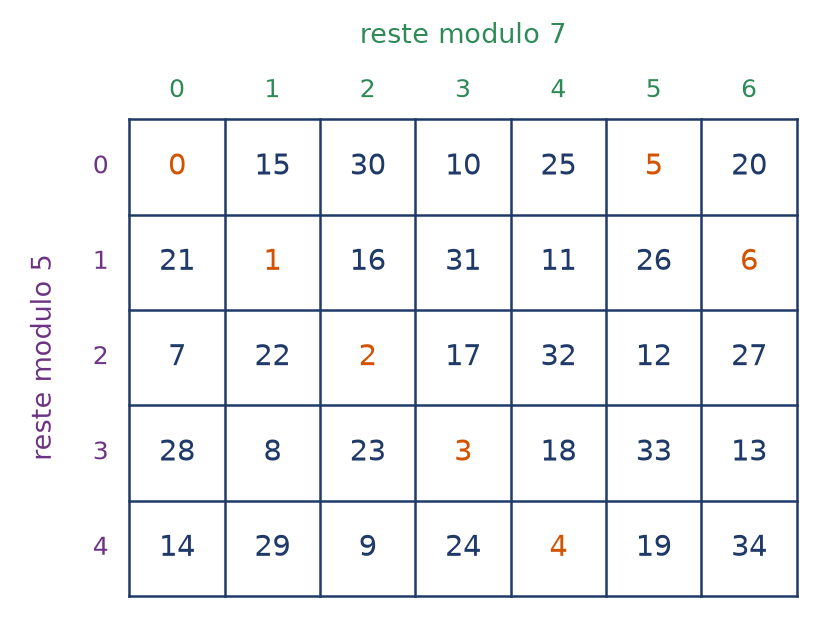
La figure suivante rend l’isomorphisme visible pour \(m = 5\) et \(n = 7\). L’entier \(k\) de \(0\) à \(34\) est écrit dans la case de ligne \(k \bmod 5\) et de colonne \(k \bmod 7\). Chaque case reçoit exactement un entier, ce qui traduit la bijectivité.
Piège à éviter :
Sans l’hypothèse \(m \wedge n = 1\), le théorème est faux. Par exemple, \(\mathbb{Z}/4\mathbb{Z}\) n’est pas isomorphe à \(\mathbb{Z}/2\mathbb{Z} \times \mathbb{Z}/2\mathbb{Z}\). En effet, le premier contient un élément d’ordre additif \(4\), le second non. Ainsi \(\mathbb{Z}/12\mathbb{Z} \simeq \mathbb{Z}/4\mathbb{Z} \times \mathbb{Z}/3\mathbb{Z}\), mais \(\mathbb{Z}/12\mathbb{Z}\) n’est pas isomorphe à \(\mathbb{Z}/2\mathbb{Z} \times \mathbb{Z}/6\mathbb{Z}\).
Par récurrence, le théorème s’étend à un nombre fini de modules deux à deux premiers entre eux. En particulier, si \(n = p_1^{\alpha_1} \cdots p_r^{\alpha_r}\), alors \(\mathbb{Z}/n\mathbb{Z}\) est isomorphe au produit des \(\mathbb{Z}/p_i^{\alpha_i}\mathbb{Z}\).
4.2 Résoudre un système de congruences
La surjectivité de \(\theta\) garantit l’existence d’une solution. Toutefois, la preuve précédente ne dit pas comment la trouver. Les relations de Bézout fournissent une formule explicite.
Pour résoudre \(x \equiv a \pmod m\) et \(x \equiv b \pmod n\) avec \(m \wedge n = 1\) :
- trouver \(u, v\) tels que \(um + vn = 1\) ;
- poser \(e = vn\) et \(f = um\), qui valent \((1, 0)\) et \((0, 1)\) dans le produit ;
- la solution est \(x_0 = ae + bf\), et l’ensemble des solutions est \(x_0 + mn\mathbb{Z}\) ;
- vérifier les deux congruences sur la valeur trouvée.
Résolvons \(x \equiv 4 \pmod 9\) et \(x \equiv 6 \pmod{11}\). On a \(5 \times 9 – 4 \times 11 = 1\). Donc \(e = -44\) vaut \(1\) modulo \(9\) et \(0\) modulo \(11\). De même, \(f = 45\) vaut \(0\) modulo \(9\) et \(1\) modulo \(11\). Ainsi :
\[x_0 = 4 \times (-44) + 6 \times 45 = -176 + 270 = 94.\]
Les solutions sont les entiers \(x \equiv 94 \pmod{99}\). Vérification : \(94 = 10 \times 9 + 4\) et \(94 = 8 \times 11 + 6\).
Pour de petits modules, une méthode par substitution est souvent plus rapide. On écrit \(x = a + mk\), puis on reporte dans la seconde congruence. On obtient une équation \(mk \equiv b – a \pmod n\), que l’on résout en inversant \(m\) modulo \(n\).
4.3 Modules non premiers entre eux
Soit \(d = m \wedge n\). Le système \(x \equiv a \pmod m\), \(x \equiv b \pmod n\) est compatible exactement quand \(d\) divise \(b – a\). Son ensemble de solutions est alors une seule classe modulo \(m \vee n\).
La condition est nécessaire : une solution vérifie \(x \equiv a\) et \(x \equiv b\) modulo \(d\). Elle est aussi suffisante, car Bézout donne \(um + vn = d\), puis \(x = a + um\,\frac{b – a}{d}\) convient. Enfin, deux solutions diffèrent d’un multiple commun de \(m\) et \(n\), donc d’un multiple de \(m \vee n\).
Le système \(x \equiv 3 \pmod{10}\) et \(x \equiv 8 \pmod{14}\) n’a aucune solution. En effet, la première congruence impose \(x\) impair, alors que la seconde impose \(x\) pair.
5. Indicatrice d’Euler et théorème d’Euler
5.1 Définition et calcul
L’indicatrice d’Euler associe à \(n \geqslant 1\) l’entier \(\varphi(n)\) qui compte les \(k\) de \([\![1, n]\!]\) tels que \(k \wedge n = 1\). Grâce à la partie 3, \(\varphi(n)\) est aussi le cardinal de \((\mathbb{Z}/n\mathbb{Z})^\times\) et le nombre de générateurs de \(\mathbb{Z}/n\mathbb{Z}\).
Si \(p\) est premier et \(\alpha \geqslant 1\), alors \(\varphi(p^\alpha) = p^\alpha – p^{\alpha – 1}\). Si \(m \wedge n = 1\), alors \(\varphi(mn) = \varphi(m)\varphi(n)\).
Parmi les entiers de \(1\) à \(p^\alpha\), ceux qui partagent un facteur avec \(p^\alpha\) sont exactement les multiples de \(p\). On en compte \(p^{\alpha – 1}\), que l’on retire, d’où la première formule. Pour la seconde, l’isomorphisme chinois \(\theta\) envoie les inversibles sur les inversibles. Donc \((\mathbb{Z}/mn\mathbb{Z})^\times\) est en bijection avec \((\mathbb{Z}/m\mathbb{Z})^\times \times (\mathbb{Z}/n\mathbb{Z})^\times\), et l’on compare les cardinaux.
En combinant ces deux règles, on obtient la formule générale. Si \(n = p_1^{\alpha_1} \cdots p_r^{\alpha_r}\), alors :
\[\varphi(n) = n \prod_{i=1}^{r} \left(1 – \frac{1}{p_i}\right).\]
Calculons \(\varphi(4\,500)\). D’abord, \(4\,500 = 2^2 \times 3^2 \times 5^3\). Ensuite, \(\varphi(4) = 2\), \(\varphi(9) = 6\) et \(\varphi(125) = 100\). Par multiplicativité, \(\varphi(4\,500) = 2 \times 6 \times 100 = 1\,200\). La formule produit donne bien \(4\,500 \times \frac{1}{2} \times \frac{2}{3} \times \frac{4}{5} = 1\,200\).
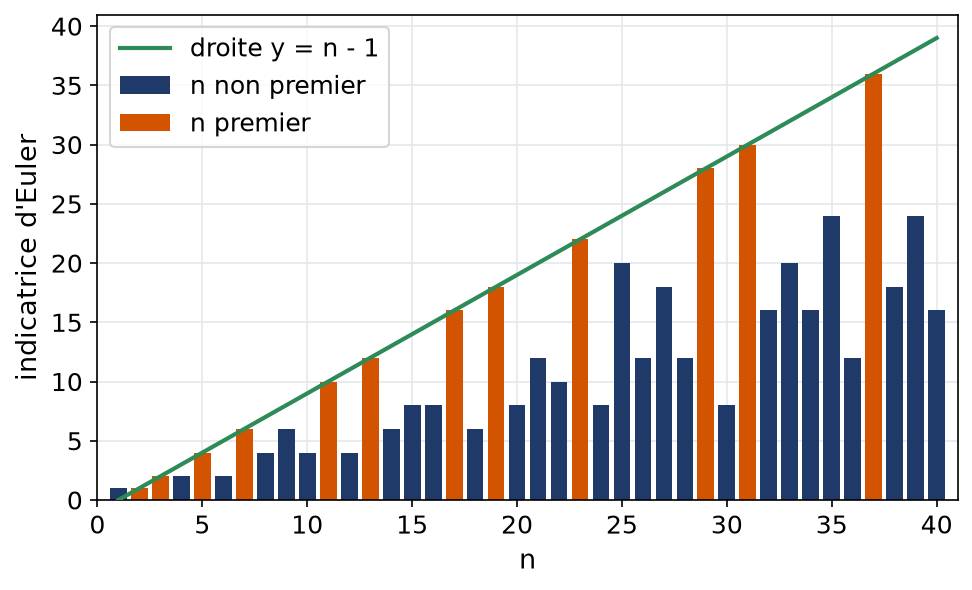
Le diagramme ci-dessous représente \(\varphi(n)\) pour \(n\) de \(1\) à \(40\). Les nombres premiers atteignent la droite \(n – 1\), qui est la valeur maximale. Les nombres très composés, comme \(30\), donnent au contraire des valeurs basses.
Piège à éviter :
La multiplicativité exige des facteurs premiers entre eux. Ainsi \(\varphi(4) = 2\), alors que \(\varphi(2)\varphi(2) = 1\). De même, \(\varphi(p^2)\) vaut \(p(p – 1)\) et non \((p – 1)^2\).
5.2 Le théorème d’Euler et les puissances modulaires
Si \(a \wedge n = 1\), alors \(a^{\varphi(n)} \equiv 1 \pmod n\).
Le groupe \((\mathbb{Z}/n\mathbb{Z})^\times\) est fini de cardinal \(\varphi(n)\). D’après le théorème de Lagrange, l’ordre de \(\bar{a}\) divise \(\varphi(n)\). Par conséquent, \(\bar{a}^{\varphi(n)} = \bar{1}\). Le petit théorème de Fermat en est le cas \(n = p\).
En pratique, on réduit l’exposant modulo \(\varphi(n)\), ou mieux modulo l’ordre de \(a\) quand on le connaît. On combine souvent cette idée avec le théorème chinois : on calcule modulo chaque facteur premier, puis on recolle.
Déterminons le reste de \(13^{1000}\) modulo \(77\). Modulo \(7\), on a \(13 \equiv -1\), donc \(13^{1000} \equiv 1\). Modulo \(11\), on a \(13 \equiv 2\) et \(2^{10} \equiv 1\) par Fermat. Comme \(1000\) est multiple de \(10\), on obtient \(13^{1000} \equiv 1\). Ainsi \(x \equiv 1\) modulo \(7\) et modulo \(11\). Par le théorème chinois, \(13^{1000} \equiv 1 \pmod{77}\).
Remarque :
L’hypothèse \(a \wedge n = 1\) est essentielle. Par exemple, \(2^{\varphi(12)} = 2^4 = 16 \equiv 4 \pmod{12}\). En effet, une puissance de \(2\) n’est jamais inversible modulo \(12\).
6. Les idéaux de K[X]
Soit \(\mathbb{K}\) un corps, en pratique \(\mathbb{R}\) ou \(\mathbb{C}\). L’anneau \(\mathbb{K}[X]\) possède, comme \(\mathbb{Z}\), une division euclidienne. Par conséquent, la même preuve donne le même résultat.
Tout idéal \(I\) de \(\mathbb{K}[X]\) est principal. Si \(I \neq \{0\}\), il existe un unique polynôme unitaire \(P\) tel que \(I = P\,\mathbb{K}[X]\).
Supposons \(I \neq \{0\}\) et choisissons \(P \in I\) non nul de degré minimal. Quitte à le diviser par son coefficient dominant, \(P\) est unitaire. Pour \(A \in I\), on écrit \(A = PQ + R\) avec \(\deg R < \deg P\). Alors \(R = A – PQ \in I\), donc \(R = 0\) par minimalité. Ainsi \(I = P\,\mathbb{K}[X]\). Enfin, deux générateurs unitaires sont associés, donc égaux.
Comme dans \(\mathbb{Z}\), le PGCD et le PPCM se définissent alors par idéaux. Pour \(A, B\) non nuls, \(A\,\mathbb{K}[X] + B\,\mathbb{K}[X]\) est engendré par \(A \wedge B\), et \(A\,\mathbb{K}[X] \cap B\,\mathbb{K}[X]\) est engendré par \(A \vee B\), tous deux pris unitaires.
Soit \(I = \{P \in \mathbb{R}[X] : P(2) = 0 \text{ et } P(-3) = 0\}\). C’est le noyau du morphisme \(P \mapsto (P(2), P(-3))\) de \(\mathbb{R}[X]\) dans \(\mathbb{R}^2\), donc un idéal. Un polynôme de \(I\) est divisible par \(X – 2\) et par \(X + 3\), qui sont premiers entre eux. Il est donc divisible par leur produit. Finalement, \(I = (X – 2)(X + 3)\,\mathbb{R}[X] = (X^2 + X – 6)\,\mathbb{R}[X]\).
Le théorème chinois a lui aussi une version polynomiale. Si \(A\) et \(B\) sont premiers entre eux, on trouve \(U, V\) avec \(AU + BV = 1\). Le polynôme \(C_1 BV + C_2 AU\) est alors congru à \(C_1\) modulo \(A\) et à \(C_2\) modulo \(B\). L’interpolation de Lagrange en est le cas particulier où \(A\) et \(B\) sont de degré \(1\).
Si \(u\) est un endomorphisme d’un espace \(E\) de dimension finie, les polynômes qui annulent \(u\) forment le noyau du morphisme \(P \mapsto P(u)\). Cet idéal n’est pas réduit à zéro, car \(\mathcal{L}(E)\) est de dimension finie. Son générateur unitaire est le polynôme minimal de \(u\), qui sera central dans le chapitre de réduction.
Remarque :
Hors programme, on peut signaler que l’anneau \(\mathbb{Z}[X]\) n’a pas tous ses idéaux principaux. Par exemple, l’idéal engendré par \(2\) et \(X\) n’est engendré par aucun polynôme seul.
Les erreurs fréquentes
- Appliquer le théorème chinois à des modules qui ne sont pas premiers entre eux, par exemple écrire \(\mathbb{Z}/18\mathbb{Z} \simeq \mathbb{Z}/3\mathbb{Z} \times \mathbb{Z}/6\mathbb{Z}\).
- Simplifier une congruence par un entier non inversible : \(6x \equiv 6 \pmod{9}\) ne donne pas \(x \equiv 1\), mais \(x \equiv 1 \pmod 3\).
- Écrire \(\varphi(mn) = \varphi(m)\varphi(n)\) sans vérifier \(m \wedge n = 1\).
- Réduire un exposant modulo \(n\) au lieu de le réduire modulo \(\varphi(n)\) ou modulo l’ordre.
- Oublier de donner l’ensemble complet des solutions d’un système, qui est une classe modulo le PPCM des modules.
- Confondre sous-anneau et idéal : \(\mathbb{Z}\) est un sous-anneau de \(\mathbb{Q}\), mais pas un idéal.
Fiche mémo
- Idéal : sous-groupe additif stable par multiplication par tout élément de l’anneau ; un noyau de morphisme en est un.
- Dans un anneau intègre : \(a \mid b \iff bA \subset aA\), et \(aA = bA\) si et seulement si \(a, b\) sont associés.
- Idéaux de \(\mathbb{Z}\) : les \(n\mathbb{Z}\) ; \(a\mathbb{Z} + b\mathbb{Z} = (a \wedge b)\mathbb{Z}\) et \(a\mathbb{Z} \cap b\mathbb{Z} = (a \vee b)\mathbb{Z}\).
- \(\bar{a}\) inversible dans \(\mathbb{Z}/n\mathbb{Z}\) si et seulement si \(a \wedge n = 1\) ; l’inverse vient d’une relation de Bézout.
- Corps \(\mathbb{F}_p\) : l’anneau des classes modulo \(n\) devient un corps exactement pour un module \(n\) premier.
- Théorème chinois : \(\mathbb{Z}/mn\mathbb{Z} \simeq \mathbb{Z}/m\mathbb{Z} \times \mathbb{Z}/n\mathbb{Z}\) si \(m \wedge n = 1\).
- Système à modules non premiers entre eux : compatible si et seulement si \(m \wedge n \mid b – a\), solutions modulo \(m \vee n\).
- \(\varphi(n) = n \prod (1 – 1/p)\) sur les premiers \(p\) qui divisent \(n\).
- Théorème d’Euler : \(a^{\varphi(n)} \equiv 1 \pmod n\) si \(a \wedge n = 1\).
- Idéaux de \(\mathbb{K}[X]\) : principaux, engendrés par un unique polynôme unitaire.
Questions fréquentes
Faut-il toujours utiliser la formule avec Bézout pour résoudre un système de congruences ?
Non. Avec de petits modules, la substitution est souvent plus rapide : on écrit x = a + mk puis on reporte dans la seconde congruence. La formule par Bézout reste utile dès qu’il y a beaucoup de systèmes avec les mêmes modules, car les coefficients e et f se calculent une seule fois.
Comment savoir rapidement si une classe est inversible dans Z/nZ ?
Il suffit de calculer le PGCD du représentant avec n. Si ce PGCD vaut 1, la classe est inversible, et l’algorithme d’Euclide étendu fournit l’inverse. Sinon, la classe est un diviseur de zéro, puisque n divisé par le PGCD l’annule.
Le théorème chinois est-il au programme sous forme d'isomorphisme d'anneaux ?
Oui. Le programme de MP demande l’énoncé comme isomorphisme d’anneaux entre Z/mnZ et le produit Z/mZ × Z/nZ lorsque m et n sont premiers entre eux. Les jurys attendent aussi qu’on sache l’appliquer à la résolution de systèmes de congruences et au calcul de l’indicatrice d’Euler.
Pourquoi parler d'idéaux de K[X] dans un chapitre d'arithmétique ?
Parce que K[X] possède une division euclidienne, comme Z, et que tous ses idéaux sont principaux. Ce résultat donne une définition propre du PGCD de polynômes. Il sert surtout à définir le polynôme minimal d’un endomorphisme dans le chapitre de réduction.
Pour aller plus loin
- S’exercer : exercices corrigés de maths spé (MP) sur Z/nZ, idéaux et théorème chinois
- Bases utiles : Sous-groupe engendré, ordre et groupes cycliques
- Chapitre d’avant : Sous-groupe engendré, ordre et groupes cycliques
- Chapitre d’après : Sous-espaces stables, blocs et éléments propres
- Vérifier ses acquis : QCM de maths spé (MP) sur Z/nZ, idéaux et théorème chinois
- Contrôle corrigé en temps limité : Groupes cycliques et théorème chinois : contrôle de maths en MP
- Tous les chapitres : le sommaire de maths spé (MP)
- Après le bac : les maths post-bac, de la MPSI à la L3
Télécharger ou imprimer cette fiche «z/nZ, idéaux et théorème chinois en maths spé (MP) : cours et méthodes» au format PDF afin de pouvoir travailler en totale autonomie.
Ressources de maths en Maths spé (MP)
Cours
Tout voir
Exercices corrigés
Tout voir
Contrôles
Tout voir
QCM
Tout voir