Z/nZ, idéaux et théorème chinois en maths spé (MP) : exercices corrigés

Ces exercices idéaux MP couvrent tout le chapitre, du calcul d’un inverse modulaire jusqu’à deux problèmes de synthèse. Les premiers entraînent les gestes de base : algorithme d’Euclide étendu, calcul de l’indicatrice d’Euler, recherche d’idéaux engendrés.
La partie centrale travaille les systèmes de congruences, les grandes puissances et les idéaux de \(\mathbb{K}[X]\). Les derniers exercices relèvent du niveau oral : idempotents, nombres de Carmichael, racines carrées de \(-1\) et chiffrement RSA. Cherchez chaque énoncé au moins vingt minutes avant d’ouvrir le corrigé, puis vérifiez toujours vos résultats numériques en les réinjectant dans les congruences de départ.
Pour réviser une colle, choisissez deux exercices de chaque niveau et rédigez-les entièrement, hypothèses comprises. Avant un écrit, privilégiez plutôt les deux problèmes, qui enchaînent plusieurs notions du chapitre comme le font les sujets de concours.
Pour démarrer
Exercice 1 – Inverse de 7 modulo 23
On travaille dans l’anneau \(\mathbb{Z}/23\mathbb{Z}\).
- Justifier sans calcul que \(\bar{7}\) est inversible.
- Déterminer ensuite son inverse à l’aide de l’algorithme d’Euclide étendu.
- Résoudre enfin l’équation \(7x \equiv 5 \pmod{23}\).
Exercice 2 – Trois indicatrices d’Euler
Calculer \(\varphi(360)\), \(\varphi(1\,001)\) et \(\varphi(2^5 \times 7^2)\). Préciser donc à chaque fois la propriété de \(\varphi\) utilisée.
Exercice 3 – Les inversibles de Z/18Z
La figure représente les dix-huit classes de \(\mathbb{Z}/18\mathbb{Z}\) disposées sur un cercle.
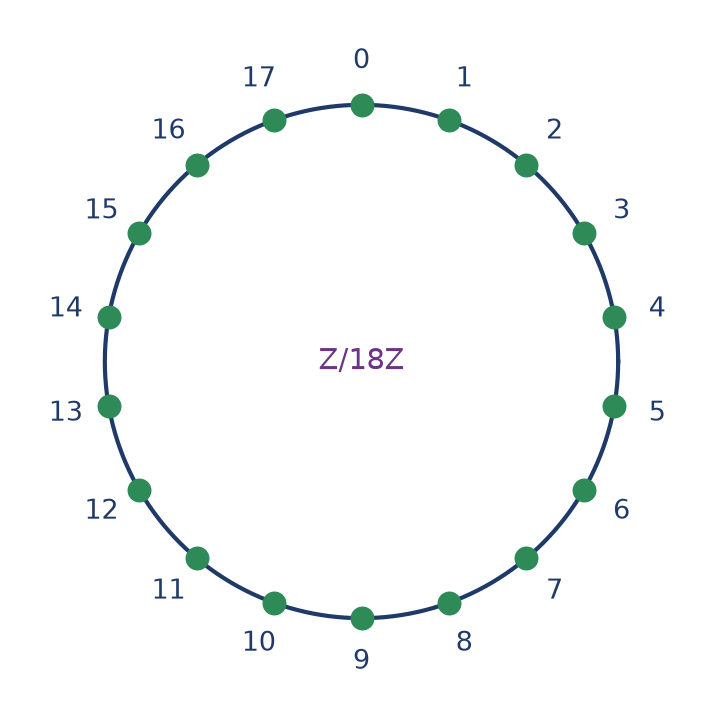
- Lister d’abord les éléments de \((\mathbb{Z}/18\mathbb{Z})^\times\) et vérifier que leur nombre vaut \(\varphi(18)\).
- Calculer les puissances successives de \(\bar{5}\). En déduire que le groupe \((\mathbb{Z}/18\mathbb{Z})^\times\) est cyclique.
- Déterminer enfin l’inverse de \(\bar{5}\) sans algorithme d’Euclide.
Exercice 4 – Somme et intersection d’idéaux de Z
- Déterminer l’entier \(d \geqslant 0\) tel que \(12\mathbb{Z} + 42\mathbb{Z} = d\mathbb{Z}\), puis l’entier \(m \geqslant 0\) tel que \(12\mathbb{Z} \cap 42\mathbb{Z} = m\mathbb{Z}\).
- Montrer ensuite que \(12\mathbb{Z} + 42\mathbb{Z} + 35\mathbb{Z} = \mathbb{Z}\) et écrire \(1\) comme combinaison entière de \(12\), \(42\) et \(35\).
- Enfin, montrer que, pour tout entier \(k\), l’idéal engendré par \(5k + 3\) et \(7k + 4\) est \(\mathbb{Z}\).
Exercice 5 – Un premier système de congruences
Déterminer tous les entiers \(x\) tels que \(x \equiv 2 \pmod 5\) et \(x \equiv 3 \pmod 7\). Donner ensuite le plus petit de ces entiers supérieur à \(1\,000\).
Exercice 6 – Inversibles et idempotents d’un produit d’anneaux
Soient \(A\) et \(B\) deux anneaux intègres. On appelle idempotent tout élément \(e\) tel que \(e^2 = e\).
- Déterminer les idempotents d’un anneau intègre.
- En déduire alors que \(A \times B\) possède exactement quatre idempotents, que l’on explicitera.
- Enfin, déterminer le groupe des inversibles de \(\mathbb{Z} \times \mathbb{Z}\) et celui de \(\mathbb{Z} \times \mathbb{F}_5\). Donner leurs cardinaux.
Pour s’entraîner
Exercice 7 – Trois congruences simultanées
Un nombre entier \(N\) compris entre \(1\) et \(500\) laisse un reste \(3\) dans la division par \(4\), un reste \(5\) dans la division par \(9\) et un reste \(2\) dans la division par \(5\).
- Justifier d’abord que \(N\) est unique modulo \(180\).
- Déterminer ensuite toutes les valeurs possibles de \(N\).
Exercice 8 – Modules non premiers entre eux
- Résoudre le système \(x \equiv 5 \pmod{12}\), \(x \equiv 11 \pmod{18}\).
- Montrer en revanche que le système \(x \equiv 5 \pmod{12}\), \(x \equiv 8 \pmod{18}\) n’a pas de solution.
- Finalement, pour quels entiers \(b\) le système \(x \equiv 5 \pmod{12}\), \(x \equiv b \pmod{18}\) est-il compatible ?
Exercice 9 – Les deux derniers chiffres de 3 puissance 2026
- Déterminer le reste de \(3^{2026}\) modulo \(4\).
- Déterminer ensuite le reste de \(3^{2026}\) modulo \(25\) à l’aide du théorème d’Euler.
- En déduire les deux derniers chiffres de l’écriture décimale de \(3^{2026}\).
- Enfin, vérifier le résultat en montrant directement que \(3^{20} \equiv 1 \pmod{100}\).
Exercice 10 – Un morphisme non surjectif vers un produit
On considère \(f : \mathbb{Z} \to \mathbb{Z}/6\mathbb{Z} \times \mathbb{Z}/10\mathbb{Z}\), \(k \mapsto (k \bmod 6,\ k \bmod 10)\). La figure marque les couples atteints par \(f\).
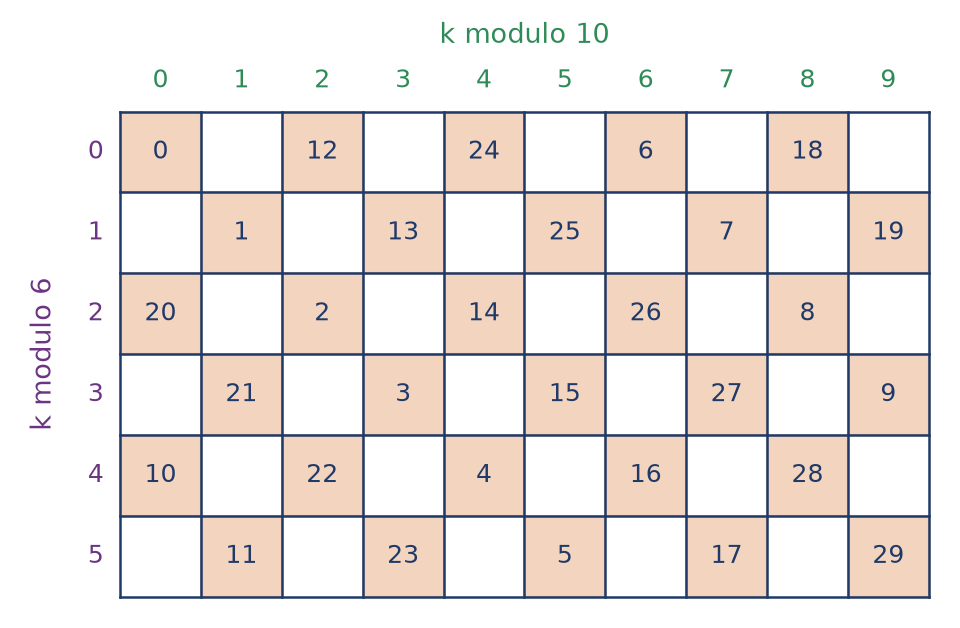
- Montrer que \(f\) est un morphisme d’anneaux et déterminer son noyau.
- En déduire ainsi le cardinal de l’image de \(f\). Le morphisme est-il surjectif ?
- Montrer enfin que l’image de \(f\) est l’ensemble des couples \((a, b)\) tels que \(a\) et \(b\) ont la même parité.
Exercice 11 – Générateurs d’idéaux de R[X]
Déterminer le générateur unitaire de chacun des idéaux suivants de \(\mathbb{R}[X]\).
- \(I_1 = (X^3 – 1)\,\mathbb{R}[X] + (X^2 – 1)\,\mathbb{R}[X]\).
- \(I_2 = (X^3 – 1)\,\mathbb{R}[X] \cap (X^2 – 1)\,\mathbb{R}[X]\).
- \(I_3 = \{P \in \mathbb{R}[X] : P(1) = 0 \text{ et } P^{\prime}(1) = 0\}\), après avoir justifié que c’est un idéal.
- \(I_4 = \{P \in \mathbb{R}[X] : P(\mathrm{i}) = 0\}\), où \(P(\mathrm{i})\) est calculé dans \(\mathbb{C}\).
Exercice 12 – Équation linéaire modulo 40
- Résoudre dans \(\mathbb{Z}\) l’équation \(15x \equiv 25 \pmod{40}\). Donner les solutions sous forme de classes modulo \(40\).
- Montrer en revanche que l’équation \(15x \equiv 22 \pmod{40}\) n’a pas de solution.
- Plus généralement, soient \(a, b\) entiers et \(d = a \wedge n\). Montrer que \(ax \equiv b \pmod n\) a des solutions si et seulement si \(d \mid b\), et qu’elles forment alors \(d\) classes modulo \(n\).
Exercice 13 – Racines carrées de 1 dans F_p et théorème de Wilson
Soit \(p\) un nombre premier impair.
- Montrer que les seules solutions de \(x^2 = \bar{1}\) dans \(\mathbb{F}_p\) sont \(\bar{1}\) et \(-\bar{1}\).
- En regroupant chaque élément de \(\mathbb{F}_p^\times\) avec son inverse, montrer que \((p – 1)! \equiv -1 \pmod p\).
- Vérifier ensuite le résultat pour \(p = 11\).
- Enfin, montrer que si \(n \geqslant 6\) n’est pas premier, alors \((n – 1)! \equiv 0 \pmod n\).
Exercice 14 – Divisibilité dans les entiers de Gauss
On note \(\mathbb{Z}[\mathrm{i}] = \{a + b\mathrm{i},\ (a, b) \in \mathbb{Z}^2\}\) et \(N(z) = |z|^2\) pour \(z \in \mathbb{Z}[\mathrm{i}]\).
- Montrer que \(\mathbb{Z}[\mathrm{i}]\) est un sous-anneau intègre de \(\mathbb{C}\) et que \(N(zw) = N(z)N(w)\).
- Établir ensuite que \(z\) est inversible dans \(\mathbb{Z}[\mathrm{i}]\) si et seulement si \(N(z) = 1\). En déduire les quatre inversibles.
- Vérifier enfin que \(2\) et \((1 + \mathrm{i})^2\) sont associés. L’élément \(1 + \mathrm{i}\) divise-t-il \(3\) dans \(\mathbb{Z}[\mathrm{i}]\) ?
Exercice 15 – Antécédents de 12 par l’indicatrice d’Euler
- Montrer que si \(p\) est un premier qui divise \(n\), alors \(p – 1\) divise \(\varphi(n)\).
- Montrer ensuite que \(\varphi(n)\) est pair pour \(n \geqslant 3\).
- Déterminer alors tous les entiers \(n \geqslant 1\) tels que \(\varphi(n) = 12\).
Exercice 16 – Les idéaux de Z/12Z
On note \(\pi : \mathbb{Z} \to \mathbb{Z}/12\mathbb{Z}\) la surjection canonique.
- Soit \(J\) un idéal de \(\mathbb{Z}/12\mathbb{Z}\). Montrer que \(\pi^{-1}(J)\) est un idéal de \(\mathbb{Z}\) contenant \(12\mathbb{Z}\).
- En déduire que \(J = \pi(d\mathbb{Z})\) pour un diviseur positif \(d\) de \(12\), et que \(J\) a \(12/d\) éléments.
- Lister enfin les idéaux de \(\mathbb{Z}/12\mathbb{Z}\) et les ordonner par inclusion.
Pour approfondir
Exercice 17 – Les huit idempotents de Z/60Z
- Montrer qu’un idempotent de \(\mathbb{Z}/p^\alpha\mathbb{Z}\) est \(\bar{0}\) ou \(\bar{1}\), pour \(p\) premier et \(\alpha \geqslant 1\).
- Soit ensuite \(n\) un entier ayant \(r\) facteurs premiers distincts. Montrer que \(\mathbb{Z}/n\mathbb{Z}\) possède exactement \(2^r\) idempotents.
- Déterminer enfin explicitement les huit idempotents de \(\mathbb{Z}/60\mathbb{Z}\).
Exercice 18 – Le nombre de Carmichael 561
On pose \(n = 561\).
- Décomposer \(n\) en facteurs premiers et calculer \(\varphi(n)\).
- Montrer ensuite que pour tout entier \(a\) premier avec \(n\), on a \(a^{560} \equiv 1 \pmod{561}\).
- En déduire que \(a^{561} \equiv a \pmod{561}\) pour tout entier \(a\). Pourquoi ce résultat est-il surprenant ?
Exercice 19 – Problème – Racines carrées de -1 modulo n
Soit \(p\) un nombre premier impair.
- On suppose qu’il existe \(x\) tel que \(x^2 \equiv -1 \pmod p\). Montrer que \(\bar{x}\) est d’ordre \(4\) dans \(\mathbb{F}_p^\times\), puis que \(p \equiv 1 \pmod 4\).
- Réciproquement, on suppose \(p \equiv 1 \pmod 4\) et on pose \(y = \left(\frac{p-1}{2}\right)!\). À l’aide du théorème de Wilson, montrer que \(y^2 \equiv -1 \pmod p\).
- Montrer alors que, si \(p \equiv 1 \pmod 4\), l’équation \(x^2 \equiv -1 \pmod p\) a exactement deux solutions modulo \(p\).
- Trouver par exemple les solutions de \(x^2 \equiv -1\) modulo \(5\) et modulo \(13\).
- En déduire, grâce au théorème chinois, les quatre solutions de \(x^2 \equiv -1 \pmod{65}\) comprises entre \(0\) et \(64\).
- Enfin, l’équation \(x^2 \equiv -1 \pmod{39}\) a-t-elle des solutions ?
Exercice 20 – Problème – Un chiffrement RSA miniature
On choisit les premiers \(p = 11\) et \(q = 17\), puis \(n = pq\) et l’exposant public \(e = 7\).
- Calculer \(n\) et \(\varphi(n)\). Vérifier que \(e \wedge \varphi(n) = 1\).
- Déterminer ensuite l’unique \(d \in [\![1, \varphi(n)]\!]\) tel que \(ed \equiv 1 \pmod{\varphi(n)}\).
- Soit \(m\) un entier quelconque. Montrer que \(m^{ed} \equiv m \pmod p\), en distinguant le cas où \(p\) divise \(m\).
- En déduire que \(m^{ed} \equiv m \pmod n\) pour tout entier \(m\).
- Calculer alors le message chiffré \(c\), reste de \(5^7\) modulo \(n\).
- Vérifier enfin que \(c^d \equiv 5\) modulo \(11\) et modulo \(17\), en réduisant les exposants grâce au petit théorème de Fermat.

Pour aller plus loin
- Revoir la leçon : cours de maths spé (MP) sur Z/nZ, idéaux et théorème chinois
- Bases utiles : Sous-groupe engendré, ordre et groupes cycliques
- Chapitre d’avant : Sous-groupe engendré, ordre et groupes cycliques
- Chapitre d’après : Sous-espaces stables, blocs et éléments propres
- Vérifier ses acquis : QCM de maths spé (MP) sur Z/nZ, idéaux et théorème chinois
- Contrôle corrigé en temps limité : Groupes cycliques et théorème chinois : contrôle de maths en MP
- Tous les chapitres : le sommaire de maths spé (MP)
- Après le bac : les maths post-bac, de la MPSI à la L3
Télécharger ou imprimer cette fiche «z/nZ, idéaux et théorème chinois en maths spé (MP) : exercices corrigés» au format PDF afin de pouvoir travailler en totale autonomie.
Ressources de maths en Maths spé (MP)
Cours
Tout voir Intégrabilité sur un intervalle en maths spé (MP)
- Espérance, variance et covariance en maths spé (MP)
- Lois géométrique et de Poisson en maths spé (MP)
- Loi faible et séries génératrices en maths spé (MP)
- Z/nZ, idéaux et théorème chinois en maths spé (MP)
- Polynôme minimal et lemme des noyaux en maths spé (MP)

Exercices corrigés
Tout voir- Diagonaliser et trigonaliser en maths spé (MP)
- Loi faible et séries génératrices en maths spé (MP)
- Matrices orthogonales et rotations en maths spé (MP)
- Développements en série entière en maths spé (MP)
- Convergence uniforme et normale en maths spé (MP)
- Séries et sommation des équivalents en maths spé (MP)
Contrôles
Tout voir
QCM
Tout voir